
 Встречайте нашего нового интеллектуального помощника на indite.dev!


Мы собрали наиболее важные новости из мира кибербезопасности за неделю.
- Китайские ученые через функцию AirDrop установили личность держателя iPhone.
- Личные данные 24 млн клиентов Альфа-банка утекли в сеть.
- Создателя разновидности шифровальщика Babuk арестовали в Нидерландах.
- В чат-боте для автоматического найма работников фастфуда нашли уязвимость.
Китайские ученые через функцию AirDrop установили личность держателя iPhone
Сотрудники Пекинского института судебной экспертизы Ваншэндунцзянь смогли расшифровать журналы устройств Apple для функции AirDrop и получить доступ к персональным данным пользователя. Об этом сообщает Bloomberg.
Жители Китая используют технологию AirDrop для отправки файлов в обход государственной цензуры. Исследователи заинтересовались функцией после того, как с ее помощью группа неизвестных разослала «неприемлемую информацию» в пекинском метро.
С помощью радужных таблиц им удалось расшифровать журналы с именем устройства, а также узнать номер телефона и адрес электронной почты отправителя.
Благодаря этому были идентифицированы несколько подозреваемых в незаконной рассылке.
Личные данные 24 млн клиентов Альфа-банка утекли в сеть
Украинская хакерская группировка KibOrg выложила в открытый доступ полную базу данных российского Альфа-банка.
По утверждению хакеров, таблица содержит 115 217 571 записей с данными 24 млн человек, которые пользовались услугами банка, в том числе их ФИО, даты рождения, номера телефонов, карт и счетов. Также доступны данные о 13 млн организаций. Первые записи базы датированы 2004 годом.
Издание «Важные истории» удостоверилось, что утекшие в сеть сведения действительно относятся к реальным жителям РФ. В Альфа-банке не комментировали ситуацию.
Доступ к этим данным хакеры получили в октябре 2023 года, опубликовав часть информации. Тогда в банке утечку назвали «фейком».
Создателя разновидности шифровальщика Babuk арестовали в Нидерландах
Голландская полиция идентифицировала и арестовала в Амстердаме оператора программы-вымогателя Tortilla, являющейся разновидностью шифровальщика Babuk.
We are proud to help release an updated version of the #Babuk #ransomware decryptor to include its #Tortilla variant, with the help of @Politie and @AvastThreatLabs https://t.co/oW6xX8dAhW pic.twitter.com/7kXNhw2Q1C
— Cisco Talos Intelligence Group (@TalosSecurity) January 9, 2024
Злоумышленник атаковывал серверы Microsoft Exchange с помощью эксплойтов ProxyShell.
Правоохранители работали совместно с исследователями из Cisco Talos, которым также удалось заполучить расшифровщик после извлечения его ключей из исполняемого файла.
В чат-боте для автоматического найма работников фастфуда нашли уязвимость
Чат-бот Chattr на базе ИИ позволил сторонним пользователям получить доступ к своей серверной части, используемой франшизами ресторанов быстрого питания для автоматизации найма сотрудников. Об этом сообщила группа исследователей во главе с программистом Полом Брухом.
С помощью специального скрипта они обнаружили уязвимую конфигурацию серверной платформы Firebase, связанную с сетью KFC.
Исследователи использовали ее для доступа к базе данных, что позволило им увидеть имена, номера телефонов, адреса электронной почты, местоположение филиалов, сообщения, графики работы и некоторые пароли. Данные касались менеджеров франчайзи, соискателей работы и сотрудников Chattr.

Данные: MrBruh's Epic Blog.
Кроме того, эксперты получили доступ к панели администратора со списком организаций, использующих чат-бот, возможностью принимать или отклонять кандидатов на работу, а также возвращать произведенные в Chattr платежи.
Уязвимость раскрыли 9 января, днем позже команда Chattr устранила проблему.
Экс-главу BreachForums повторно арестовали за нарушение условий залога
Создатель и бывший администратор ныне закрытого хакерского форума BreachForums Конор Брайан Фитцпатрик по решению суда помещен в тюрьму за нарушение условий освобождения под залог.
В рамках сделки со следствием ему запрещалось в частности выходить в интернет с устройств без специальной программы мониторинга и пользоваться VPN-сервисами. Теперь Pompompurin останется за решеткой до 19 января, на которое назначено судебное заседание по делу.
Фитцпатрика обвиняют в краже и продаже конфиденциальной личной информации, сговоре с целью совершения мошенничества, а также хранении детской порнографии. Ранее бывший админ признал вину по всем трем пунктам и внес залог в размере $300 000.
Ему грозит до 40 лет тюрьмы, штраф в размере $750 000 и не менее пяти лет под надзором властей после освобождения.
Украинские хакеры взломали московского интернет-провайдера M9com
Хакерская группировка Blackjack заявила о взломе крупного московского интернет-провайдера M9com и краже конфиденциальной информации у компании.
В качестве доказательства они поделились URL-адресом Tor для трех ZIP-архивов с учетными данными сотрудников и клиентов, включая полные имена, логины, адреса электронной почты, незашифрованные пароли, а также 50 ГБ сведений о звонках.
Также хакеры произвели дефейс официального сайта M9com.
Blackjack назвали атаку "продолжением серии разминочных актов возмездия" за взлом «Киевстара».
В Николаеве задержали создателя вируса за атаку на компанию из США
Сотрудники киберполиции Украины при содействии Европола задержали хакера, который заразил скрытым майнером серверы одной из американских компаний в сфере электронной коммерции.
Согласно материалам дела, с 2021 года 29-летний житель Николаева брутфорсом взломал 1500 аккаунтов дочерней фирмы. С помощью них он получил доступ к управлению целевым сервисом.
В дальнейшем хакер инфицировал серверное оборудование вирусом-майнером и создал ботнет из более чем миллиона виртуальных компьютеров.
За два года работы вредоноса злоумышленник вывел на подконтрольные кошельки около $2 млн в криптовалютах. Европол помог украинским коллегам заблокировать эти адреса.
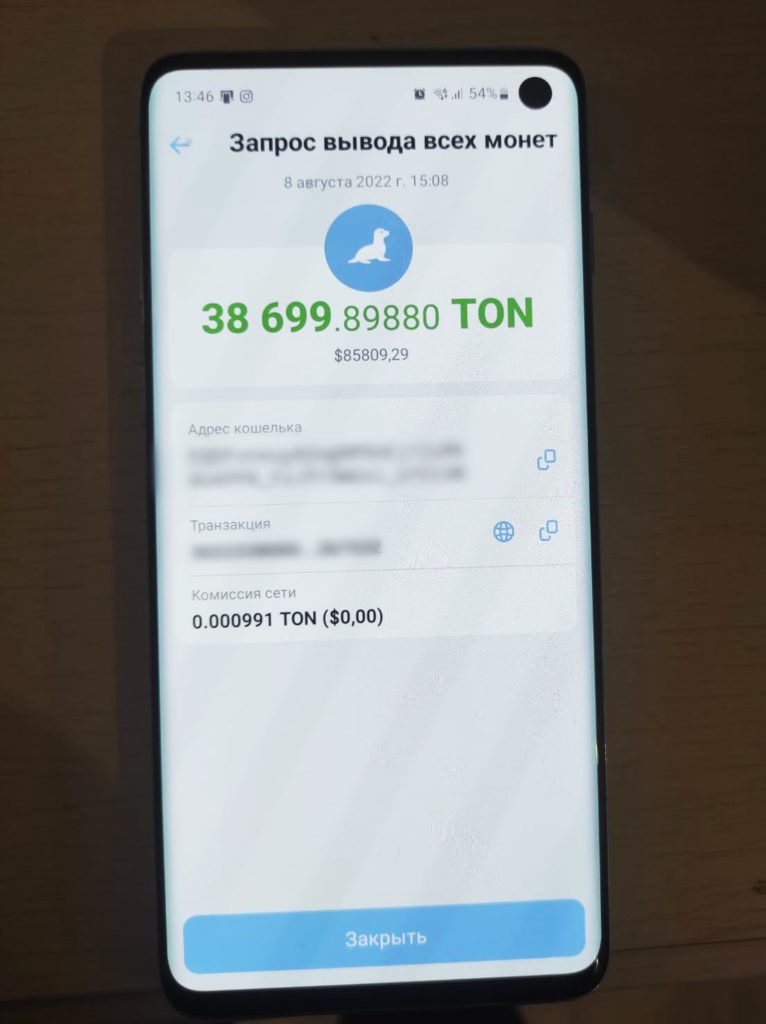
Данные: Киберполиция Украины.
Правоохранители изъяли из квартиры подозреваемого компьютерную технику, флешки, банковские и сим-карты.
Открыто уголовное производство по факту несанкционированного вмешательства в работу информационных систем. Устанавливаются возможные подельники фигуранта.
Также на ForkLog:
- X-аккаунт SEC взломали для публикации фейкового одобрения биткоин-ETF. К расследованию подключилось ФБР.
- X-аккаунты CoinGecko, а также Netgear и Hyundai взломали для продвижения скама.
- В МВД РФ рассказали о практике изъятия биткоинов по делам наркоторговцев.
- В США арестовали промоутера криптоскама HyperVerse.
- СМИ сообщили о раскрытии данных платформы Bit24.cash.
- США предъявили обвинения операторам и пользователям даркнет-маркетплейса xDedic.
- Zengo Wallet предложил хакерам взломать кошелек с 10 BTC.
Что почитать на выходных?
Рассказываем о крупнейших взломах DeFi-сегмента в 2023 году в итоговом материале:
Взломы и стагнация: каким был 2023 год для DeFi-сегмента
DeFi-сегмент до сих пор не восстановился после краха Terra и развала бизнес-империи Сэма Бэнкмана-Фрида, имевших далеко идущие последствия для индустрии.
 forklog.com