Новые сообщения в профилях


⛵
Ладожский тест‑драйв: приключение на Кошкинском фарватере!


С 29 по 31 мая в живописном загородном яхт-клубе «Кошкинский фарватер» уже в четвёртый раз прошло главное весеннее событие для любителей активного отдыха на воде — «Ладожский тест-драйв».

Ладожский тест‑драйв»- незабываемое событие для всех любителей яхтинга!
🌊
🧭


Это отличная возможность:
испытать ходовые качества разных яхт в реальных условиях Ладоги;
отработать манёвры на сложном участке фарватера;
обменяться опытом с единомышленниками;
насладиться красотой ладожских пейзажей и свежим ветром больших вод.

На мероприятии были представлены различные модели катеров от нескольких производителей: «Триера», Vboats, KFboats, Albakore, Searene Yachts, СПЭВ, Victory, Berkut, River Brothers, «Салют», КАЗ «Север» и многие другие

На территория яхт-клуба : веревочный парк, конный клуб, спортивные и детские площадки, а также была представлена уникальная возможность покататься на досках SUP!

В Ладожском тест-драйве приняли участие катер "Великолепный" и Алексей Баронов и катер "Хемуль" от компании "Невская судоверфь"

Спасибо всем, кто стал частью этого события. До новых встреч на воде!
💙


📍
Место: Кошкинский фарватер, Ладожское озеро
🛥
Формат: тест‑драйвы яхт, практические тренировки, обмен опытом, неформальное общение у костра.


Indite написал в профиле ВЕЛИКОЛЕПНЫЙ.
При бронировании прогулки через сервис Indite https://indite.dev/dbtech-ecommerce/1/,
Зарегистрированный пользователь повышается в правах до уровня Indite Premium, что позволяет участвовать в реферальной программе, получая 20% от последующих заказов рефералов.

AirDrop выдал личность держателя iPhone, слив Альфа-банка и другие события кибербезопасности

TechnoLab

visibility
22 Дек 2019
indite.ru
Cybersec_Digest_2


Мы собрали наиболее важные новости из мира кибербезопасности за неделю.

  • Китайские ученые через функцию AirDrop установили личность держателя iPhone.
  • Личные данные 24 млн клиентов Альфа-банка утекли в сеть.
  • Создателя разновидности шифровальщика Babuk арестовали в Нидерландах.
  • В чат-боте для автоматического найма работников фастфуда нашли уязвимость.

Китайские ученые через функцию AirDrop установили личность держателя iPhone ​


Сотрудники Пекинского института судебной экспертизы Ваншэндунцзянь смогли расшифровать журналы устройств Apple для функции AirDrop и получить доступ к персональным данным пользователя. Об этом сообщает Bloomberg.


Жители Китая используют технологию AirDrop для отправки файлов в обход государственной цензуры. Исследователи заинтересовались функцией после того, как с ее помощью группа неизвестных разослала «неприемлемую информацию» в пекинском метро.


С помощью радужных таблиц им удалось расшифровать журналы с именем устройства, а также узнать номер телефона и адрес электронной почты отправителя.


Благодаря этому были идентифицированы несколько подозреваемых в незаконной рассылке.

Личные данные 24 млн клиентов Альфа-банка утекли в сеть​


Украинская хакерская группировка KibOrg выложила в открытый доступ полную базу данных российского Альфа-банка.


По утверждению хакеров, таблица содержит 115 217 571 записей с данными 24 млн человек, которые пользовались услугами банка, в том числе их ФИО, даты рождения, номера телефонов, карт и счетов. Также доступны данные о 13 млн организаций. Первые записи базы датированы 2004 годом.


Издание «Важные истории» удостоверилось, что утекшие в сеть сведения действительно относятся к реальным жителям РФ. В Альфа-банке не комментировали ситуацию.


Доступ к этим данным хакеры получили в октябре 2023 года, опубликовав часть информации. Тогда в банке утечку назвали «фейком».

Создателя разновидности шифровальщика Babuk арестовали в Нидерландах​


Голландская полиция идентифицировала и арестовала в Амстердаме оператора программы-вымогателя Tortilla, являющейся разновидностью шифровальщика Babuk.

We are proud to help release an updated version of the #Babuk #ransomware decryptor to include its #Tortilla variant, with the help of @Politie and @AvastThreatLabs https://t.co/oW6xX8dAhW pic.twitter.com/7kXNhw2Q1C

— Cisco Talos Intelligence Group (@TalosSecurity) January 9, 2024

Злоумышленник атаковывал серверы Microsoft Exchange с помощью эксплойтов ProxyShell.


Правоохранители работали совместно с исследователями из Cisco Talos, которым также удалось заполучить расшифровщик после извлечения его ключей из исполняемого файла.

В чат-боте для автоматического найма работников фастфуда нашли уязвимость​


Чат-бот Chattr на базе ИИ позволил сторонним пользователям получить доступ к своей серверной части, используемой франшизами ресторанов быстрого питания для автоматизации найма сотрудников. Об этом сообщила группа исследователей во главе с программистом Полом Брухом.


С помощью специального скрипта они обнаружили уязвимую конфигурацию серверной платформы Firebase, связанную с сетью KFC.


Исследователи использовали ее для доступа к базе данных, что позволило им увидеть имена, номера телефонов, адреса электронной почты, местоположение филиалов, сообщения, графики работы и некоторые пароли. Данные касались менеджеров франчайзи, соискателей работы и сотрудников Chattr.

chattr-image-1

Данные: MrBruh's Epic Blog.

Кроме того, эксперты получили доступ к панели администратора со списком организаций, использующих чат-бот, возможностью принимать или отклонять кандидатов на работу, а также возвращать произведенные в Chattr платежи.


Уязвимость раскрыли 9 января, днем позже команда Chattr устранила проблему.

Экс-главу BreachForums повторно арестовали за нарушение условий залога​


Создатель и бывший администратор ныне закрытого хакерского форума BreachForums Конор Брайан Фитцпатрик по решению суда помещен в тюрьму за нарушение условий освобождения под залог.


В рамках сделки со следствием ему запрещалось в частности выходить в интернет с устройств без специальной программы мониторинга и пользоваться VPN-сервисами. Теперь Pompompurin останется за решеткой до 19 января, на которое назначено судебное заседание по делу.


Фитцпатрика обвиняют в краже и продаже конфиденциальной личной информации, сговоре с целью совершения мошенничества, а также хранении детской порнографии. Ранее бывший админ признал вину по всем трем пунктам и внес залог в размере $300 000.


Ему грозит до 40 лет тюрьмы, штраф в размере $750 000 и не менее пяти лет под надзором властей после освобождения.

Украинские хакеры взломали московского интернет-провайдера M9com​


Хакерская группировка Blackjack заявила о взломе крупного московского интернет-провайдера M9com и краже конфиденциальной информации у компании.


В качестве доказательства они поделились URL-адресом Tor для трех ZIP-архивов с учетными данными сотрудников и клиентов, включая полные имена, логины, адреса электронной почты, незашифрованные пароли, а также 50 ГБ сведений о звонках.


Также хакеры произвели дефейс официального сайта M9com.


Blackjack назвали атаку "продолжением серии разминочных актов возмездия" за взлом «Киевстара».

В Николаеве задержали создателя вируса за атаку на компанию из США ​


Сотрудники киберполиции Украины при содействии Европола задержали хакера, который заразил скрытым майнером серверы одной из американских компаний в сфере электронной коммерции.


Согласно материалам дела, с 2021 года 29-летний житель Николаева брутфорсом взломал 1500 аккаунтов дочерней фирмы. С помощью них он получил доступ к управлению целевым сервисом.


В дальнейшем хакер инфицировал серверное оборудование вирусом-майнером и создал ботнет из более чем миллиона виртуальных компьютеров.


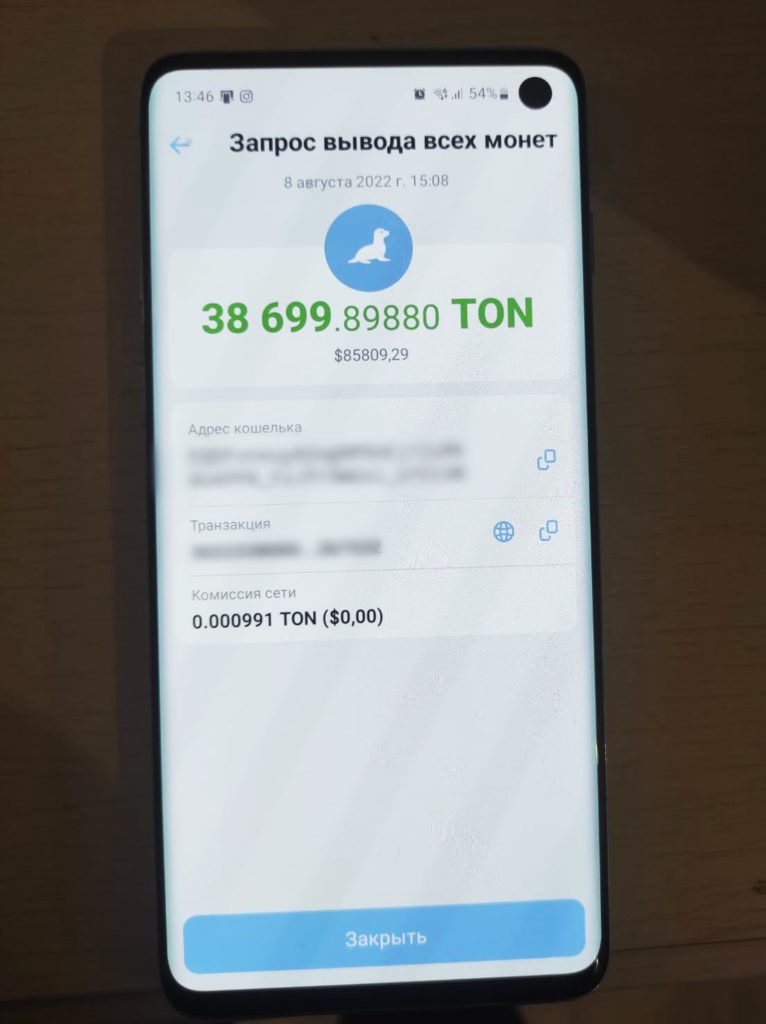
За два года работы вредоноса злоумышленник вывел на подконтрольные кошельки около $2 млн в криптовалютах. Европол помог украинским коллегам заблокировать эти адреса.
419079583_708083808169189_1349237111814456154_n

Данные: Киберполиция Украины.

Правоохранители изъяли из квартиры подозреваемого компьютерную технику, флешки, банковские и сим-карты.


Открыто уголовное производство по факту несанкционированного вмешательства в работу информационных систем. Устанавливаются возможные подельники фигуранта.


Также на ForkLog:

Что почитать на выходных?​


Рассказываем о крупнейших взломах DeFi-сегмента в 2023 году в итоговом материале:
 

интеллектуальный помощник

cat > /var/www/indite_dev_usr/data/www/indite.dev/qwen_proxy.php << 'PROXY_EOF' 'Метод не разрешен']); } function verifyUserById($userId) { if (!$userId || $userId <= 0) return false; try { require_once XF_PATH . '/src/XF.php'; \XF::start(XF_PATH); $app = \XF::app(); $app->setup(); $user = \XF::em()->find('XF:User', (int)$userId); return $user !== null && $user->user_state === 'valid'; } catch (\Throwable $e) { return false; } } function checkAuthViaCookie() { try { require_once XF_PATH . '/src/XF.php'; \XF::start(XF_PATH); $app = \XF::app(); $app->setup(); $visitor = \XF::visitor(); $userId = $visitor->user_id ? (int)$visitor->user_id : 0; return ['is_logged_in' => $userId > 0, 'user_id' => $userId, 'username' => $visitor->username ?: '', 'method' => 'cookie']; } catch (\Throwable $e) { return ['is_logged_in' => false, 'user_id' => 0, 'username' => '', 'method' => 'cookie_failed']; } } $rawInput = file_get_contents('php://input'); $input = json_decode($rawInput, true); if (json_last_error() !== JSON_ERROR_NONE) { http_response_code(400); sendJson(['error' => 'Некорректный JSON']); } $userMessage = trim($input['message'] ?? ''); $imageData = $input['image_data'] ?? null; $imageMime = $input['image_mime'] ?? 'image/jpeg'; $mode = $input['mode'] ?? 'text'; $history = $input['history'] ?? []; $domUserId = $input['user_id'] ?? null; $seed = isset($input['seed']) ? (int)$input['seed'] : null; $auth = checkAuthViaCookie(); if (!$auth['is_logged_in'] && $domUserId && $domUserId > 0 && verifyUserById($domUserId)) { $auth['is_logged_in'] = true; $auth['user_id'] = (int)$domUserId; $auth['method'] = 'dom'; } $generateKeywords = ['нарисуй','нарисовать','сгенерируй','сгенерировать','создай изображен','создать изображен','изобрази','покажи картинк','создай картинку','make an image','generate image','draw','paint','create an image','иллюстрац','рису','нарис','сгенери','созда']; $videoKeywords = ['создай видео','сгенерируй видео','анимируй','анимация','видео','video','animation','animate','сделай видео','покажи видео','оживи','оживить','анимируй картинку','оживи картинку','оживи фото']; $msgLower = mb_strtolower($userMessage); $looksLikeVideo = false; $looksLikeImage = false; foreach ($videoKeywords as $kw) { if (mb_strpos($msgLower, $kw) !== false) { $looksLikeVideo = true; break; } } if (!$looksLikeVideo) { foreach ($generateKeywords as $kw) { if (mb_strpos($msgLower, $kw) !== false) { $looksLikeImage = true; break; } } } // Приоритет: видео > генерация картинки > анализ фото > текст if ($looksLikeVideo) { $mode = 'video'; } elseif ($looksLikeImage) { $mode = 'generate'; } elseif ($mode === 'text' && $imageData) { $mode = 'vision'; } if (!$auth['is_logged_in'] && in_array($mode, ['vision', 'generate', 'video'])) { http_response_code(403); sendJson(['error' => 'auth_required', 'message' => 'Для использования этой функции необходимо зарегистрироваться на Indite.']); } if (empty($userMessage) && $mode !== 'generate' && $mode !== 'video') { http_response_code(400); sendJson(['error' => 'Сообщение пустое']); } if (mb_strlen($userMessage) > 4000) { http_response_code(400); sendJson(['error' => 'Сообщение слишком длинное']); } $negEnc = urlencode(POLLINATIONS_NEG); // === ВИДЕО: мгновенно отдаём 3 URL (БЕЗ проверок!) === if ($mode === 'video') { $enc = urlencode($userMessage); $base = $seed !== null ? $seed : rand(1, 999999); $urls = []; for ($i = 0; $i < 3; $i++) { $urls[] = 'https://image.pollinations.ai/prompt/' . $enc . '?width=1024&height=1024&seed=' . ($base + $i * 777) . '&nologo=true&model=' . POLLINATIONS_MODEL . '&enhance=true&negative_prompt=' . $negEnc . '&referrer=indite.dev'; } sendJson([ 'choices' => [['message' => ['content' => '🎬 Создаю видео: "' . $userMessage . '"']]], '_video_urls' => $urls, '_video_mode' => 'kenburns', '_auth' => $auth, '_mode' => 'video', '_auto_detected' => true, '_source' => 'pollinations' ]); } // === ГЕНЕРАЦИЯ КАРТИНКИ: мгновенно, с enhance === if ($mode === 'generate') { $enc = urlencode($userMessage); $s = $seed !== null ? $seed : rand(1, 999999); $url = 'https://image.pollinations.ai/prompt/' . $enc . '?width=1024&height=1024&seed=' . $s . '&nologo=true&model=' . POLLINATIONS_MODEL . '&enhance=true&negative_prompt=' . $negEnc . '&referrer=indite.dev'; sendJson([ 'choices' => [['message' => ['content' => '🎨 Изображение: "' . $userMessage . '"']]], '_image_url' => $url, '_seed' => $s, '_auth' => $auth, '_mode' => 'generate', '_auto_detected' => true, '_source' => 'pollinations' ]); } // === TEXT / VISION === function callOpenRouter($requestData) { $ch = curl_init(); curl_setopt_array($ch, [ CURLOPT_RETURNTRANSFER => true, CURLOPT_POST => true, CURLOPT_URL => OPENROUTER_API_URL, CURLOPT_TIMEOUT => 90, CURLOPT_CONNECTTIMEOUT => 15, CURLOPT_HTTPHEADER => ['Content-Type: application/json', 'Authorization: Bearer ' . OPENROUTER_API_KEY, 'HTTP-Referer: ' . SITE_DOMAIN, 'X-Title: ' . SITE_NAME] ]); curl_setopt($ch, CURLOPT_POSTFIELDS, json_encode($requestData, JSON_UNESCAPED_UNICODE)); $response = curl_exec($ch); $httpCode = curl_getinfo($ch, CURLINFO_HTTP_CODE); curl_close($ch); return ['response' => $response, 'httpCode' => $httpCode]; } $messages = []; if ($mode === 'vision' && $imageData) { $content = []; foreach ($history as $msg) { if (($msg['role'] ?? '') === 'user' && !empty($msg['content'])) $content[] = ['type' => 'text', 'text' => 'Previous: ' . $msg['content']]; } $content[] = ['type' => 'text', 'text' => $userMessage ?: 'Опиши это изображение подробно на русском языке.']; $content[] = ['type' => 'image_url', 'image_url' => ['url' => 'data:' . $imageMime . ';base64,' . $imageData]]; $messages[] = ['role' => 'user', 'content' => $content]; $requestData = ['model' => VISION_MODEL, 'messages' => $messages, 'max_tokens' => 1024]; } else { $systemPrompt = 'Ты — дружелюбный и компетентный интеллектуальный помощник на медиахостинге Indite. Отвечай на русском языке, кратко и по делу. Не выдумывай факты.'; $messages[] = ['role' => 'system', 'content' => $systemPrompt]; $recentHistory = array_slice($history, -10); foreach ($recentHistory as $msg) { $role = $msg['role'] ?? 'user'; $content = $msg['content'] ?? ''; if (in_array($role, ['user', 'assistant']) && !empty($content)) $messages[] = ['role' => $role, 'content' => $content]; } $messages[] = ['role' => 'user', 'content' => $userMessage]; $requestData = ['model' => TEXT_MODEL, 'messages' => $messages, 'temperature' => 0.7, 'max_tokens' => 1024]; } $result = callOpenRouter($requestData); if ($result['httpCode'] !== 200) { $requestData['model'] = ($mode === 'vision') ? VISION_FALLBACK : TEXT_FALLBACK; $result = callOpenRouter($requestData); } if ($result['httpCode'] !== 200) { http_response_code($result['httpCode'] ?: 502); sendJson(['choices' => [['message' => ['content' => '⚠️ Не удалось получить ответ от AI-сервиса. Попробуйте ещё раз.']]], '_auth' => $auth, '_mode' => $mode]); } $parsed = json_decode($result['response'], true); if (!is_array($parsed) || !isset($parsed['choices'])) { sendJson(['choices' => [['message' => ['content' => '⚠️ Сервис вернул некорректный ответ.']]], '_auth' => $auth, '_mode' => $mode]); } $parsed['_auth'] = $auth; $parsed['_mode'] = $mode; $parsed['_auto_detected'] = $looksLikeImage || $looksLikeVideo; $parsed['_model_used'] = $requestData['model']; sendJson($parsed); ?> PROXY_EOF chown indite_dev_usr:indite_dev_usr /var/www/indite_dev_usr/data/www/indite.dev/qwen_proxy.php chmod 644 /var/www/indite_dev_usr/data/www/indite.dev/qwen_proxy.php php -l /var/www/indite_dev_usr/data/www/indite.dev/qwen_proxy.php echo "✅ Прокси v12 — точная генерация + мгновенное видео"