

Российские хакеры используют «ИИ-генераторы Deepnude» — ПО для создания обнаженных изображений девушек после загрузки их фотографий — с целью заразить устройства пользователей вирусами. Об этом говорится в отчете фирмы по безопасности Silent Push.
По информации экспертов, хакерская группа FIN7 создала как минимум семь веб-сайтов и разместила на них предложение воспользоваться инструментом для «раздевания» девушек. Потенциальным жертвам предлагается скачать вредоносные файлы, которые могут скомпрометировать учетные данные или установить на устройство программы-вымогатели.
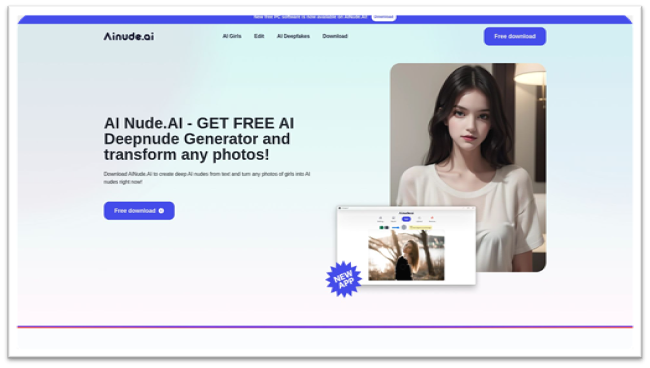
Пример сайта, который предлагает скачать Deepnude-генератор на базе ИИ. Данные: Silent Push.
В некоторых случаях хакеры предлагают испытать бесплатную пробную версию, загрузив изображение. После скачивания и соглашения использовать ПО начинается установка вредоносного файла.
Аналитики добились закрытия всех обнаруженных сайтов, но предупредили, что будут запущены новые.
FIN7 — связанная с Россией организация, которая осуществляет деятельность как минимум с 2013 года, утверждают аналитики Silent Push. В прошлом году Минюст США объявил об аресте ее трех членов, включая предполагаемого руководителя, гражданина Украины Федора Гладыря.
Всего группа создала более 4000 фишинговых доменов и поддоменов. Деятельность FIN7 выходит далеко за пределы Deepnude. Она работает в том числе в сферах гостеприимства и питания для кражи данных клиентов и совершения мошеннических банковских переводов.
Среди пострадавших компаний числятся Chipotle, Chili's и Arby's. Группа также создала фейковые фирмы по безопасности Combi Security и Bastion Secure для найма технических специалистов.
Применение искусственного интеллекта для атак — это относительно новое явление, в отличие от использования тематики контента для взрослых. В начале нулевых киберпреступники уже использовали порносайты для распространения троянских коней и шпионского ПО.
Напомним, в августе власти США подали иск против сайтов для «раздевания» женщин с помощью ИИ.