Новые сообщения в профилях


⛵
Ладожский тест‑драйв: приключение на Кошкинском фарватере!


С 29 по 31 мая в живописном загородном яхт-клубе «Кошкинский фарватер» уже в четвёртый раз прошло главное весеннее событие для любителей активного отдыха на воде — «Ладожский тест-драйв».

Ладожский тест‑драйв»- незабываемое событие для всех любителей яхтинга!
🌊
🧭


Это отличная возможность:
испытать ходовые качества разных яхт в реальных условиях Ладоги;
отработать манёвры на сложном участке фарватера;
обменяться опытом с единомышленниками;
насладиться красотой ладожских пейзажей и свежим ветром больших вод.

На мероприятии были представлены различные модели катеров от нескольких производителей: «Триера», Vboats, KFboats, Albakore, Searene Yachts, СПЭВ, Victory, Berkut, River Brothers, «Салют», КАЗ «Север» и многие другие

На территория яхт-клуба : веревочный парк, конный клуб, спортивные и детские площадки, а также была представлена уникальная возможность покататься на досках SUP!

В Ладожском тест-драйве приняли участие катер "Великолепный" и Алексей Баронов и катер "Хемуль" от компании "Невская судоверфь"

Спасибо всем, кто стал частью этого события. До новых встреч на воде!
💙


📍
Место: Кошкинский фарватер, Ладожское озеро
🛥
Формат: тест‑драйвы яхт, практические тренировки, обмен опытом, неформальное общение у костра.


Indite написал в профиле ВЕЛИКОЛЕПНЫЙ.
При бронировании прогулки через сервис Indite https://indite.dev/dbtech-ecommerce/1/,
Зарегистрированный пользователь повышается в правах до уровня Indite Premium, что позволяет участвовать в реферальной программе, получая 20% от последующих заказов рефералов.

Памп скам-токена HACKED, Tor оспорил деанон и другие события кибербезопасности

TechnoLab

visibility
22 Дек 2019
indite.ru
Cybersec_Digest_1


Мы собрали наиболее важные новости из мира кибербезопасности за неделю.

  • Во взломанных X-аккаунтах провели Pump & Dump токена HACKED.
  • Анонимный мессенджер Ghost прекратил работу, его создатель арестован.
  • Хакеры Marko Polo создали свыше 30 схем хищения криптовалют.
  • Украина ограничила Telegram для госслужащих и военных.

Во взломанных X-аккаунтах провели Pump & Dump токена HACKED​


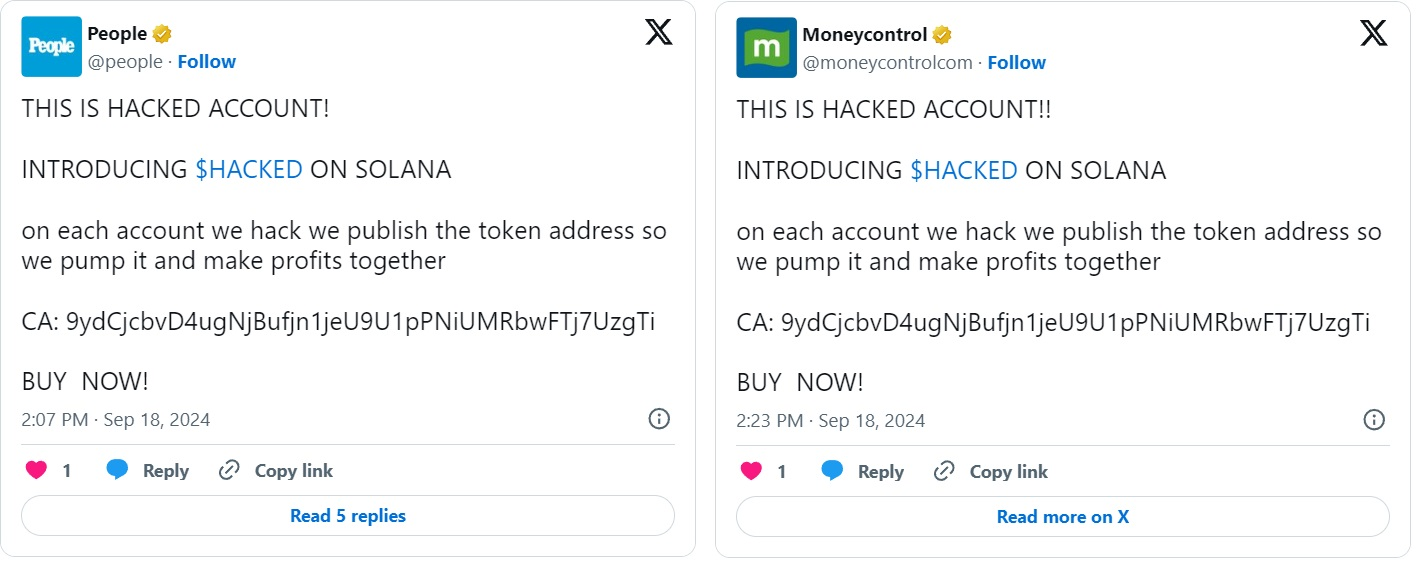
18 сентября неизвестные хакеры взломали сотни крупных X-аккаунтов для реализации схемы Pump & Dump в отношении скам-токена HACKED на блокчейне Solana. На это обратил внимание Bleeping Computer.


В числе пострадавших страниц — People Magazine (7,8 млн подписчиков), MoneyControl (1,4 млн) и управляемая Еврокомиссией EUinmyRegion (~100 000). Издание предположило, что взлом мог произойти из-за скомпрометированного API-ключа или сторонних приложений, связанных с учетными записями.


Посты содержали ссылку на адрес токена и призыв «вместе накачивать его и получать прибыль».
AD_4nXduzNgGSxxxqsom12DxW4tqg9I_DGOr6J3ITkoNz8f9v0J_xZyomcT3S6udixPHaugbIf7zSnYFA3mq6lkg6Xa0jXChybyjBDoiNJk9e9lTXpagENg4GUrmbEbpzKXuFFmjNW33nBq9jZKTVl7LFKbfqVc

Данные: Bleeping Computer.

На пике капитализация монеты превышала $166 000, на момент написания этот показатель составляет $2062.


Кошелек получил метку "спам" по запросу ончейн-детектива ZachXBT.

Tor заявил о безопасности браузера после сообщений о деанонимизации пользователей ​


Следственные органы Германии нашли способ деанонимизировать киберпреступников в браузере Tor при помощи временного анализа. Об этом сообщает местное издание Panorama.


Такой метод не использует уязвимости ПО, но при длительном мониторинге трафика позволяет правоохранителям отследить его до конкретного человека.


В частности, временной анализ помог идентифицировать администраторов крупнейшего даркнет-сайта с детской порнографией Boystown. Их и одного наиболее активного пользователя арестовали в мае 2021 года.


В ответ команда Tor заявила, что с момента вышеупомянутого расследования сеть значительно расширилась, а новые версии инструментов предлагают адекватные меры защиты и анонимизации. По их словам, временному анализу можно эффективно противостоять.

Хакеры Marko Polo создали свыше 30 схем хищения криптовалют​


Киберпреступная группа Marko Polo, используя широкую сеть инфостилеров, активно атакует частных лиц и компании по всему миру с целью кражи криптовалют. Об этом говорится в отчете аналитиков Recorded Future.


Посредством платформ Zoom, Discord и OpenSea хакеры реализуют более 30 различных мошеннических схем и используют свыше 50 уникальных вредоносных нагрузок, заражая десятки тысяч устройств по всему миру.


В первую очередь злоумышленники нацелены на влиятельных лиц в сфере криптовалют и онлайн-игр. Они прибегают к тактике социальной инженерии, распространяя фишинговые объявления о вакансиях и партнерствах.


В арсенале Marko Polo имеется целый ряд вредоносных программ для Windows и macOS (HijackLoader, Stealc, Rhadamanthys и Atomic macOS Stealer) с диверсификацией векторов атак, что делает угрозу кроссплатформенной.

Анонимный мессенджер Ghost прекратил работу, его создатель арестован ​


Европол при содействии коллег из девяти стран ликвидировал мессенджер Ghost, который преступники использовали для продажи наркотиков и отмывания денег.

🚨Europol has teamed up with law enforcement from 9 countries to take down a criminal encrypted communication platform.

👮‍♀️Law enforcement is committed to ensuring that crime cannot operate in the shadows.

More details in our press release ⤵️https://t.co/9DReLgVNym pic.twitter.com/TntLxXJoSb

— Europol (@Europol) September 18, 2024

Приложение обладало расширенными функциями безопасности и анонимизации: имело три уровня шифрования и систему самоуничтожающихся сообщений. Подписки можно было приобретать за криптовалюту.


Расследование в отношении Ghost началось в марте 2022 года. Правоохранители обнаружили серверы во Франции и Исландии, операторов платформы — в Австралии, а их финансовые активы — в США.


В результате операции в нескольких странах арестован 51 человек, уничтожена нарколаборатория, изъяты оружие, запрещенные вещества и более €1 млн ($1,1 млн) наличными.


Основным операторам предъявлено пять обвинений, в общей сложности им грозит до 26 лет тюрьмы.

США расширили санкции в отношении разработчиков шпионского ПО Predator​


OFAC включило в санкционный список пять физлиц и одну компанию, связанных с разработкой и распространением коммерческого шпионского ПО Predator.


Единственное юрлицо в списке — базирующаяся на Британских Виргинских островах Aliada Group. По данным ведомства, она выступала в качестве посредника транзакций для Intellexa, компании-разработчика Predator. Руководителем Aliada Group является основатель Intellexa Consortium Тал Джонатан Дилиан.


В числе физлиц:

  • Феликс Битциос — мажоритарный акционер и менеджер Intellexa;
  • Мером Харпаз — старший исполнительный директор Intellexa;
  • Андреа Никола Константино Гермес Гамбацци — владелец Thalestris Limited, материнской компании Intellexa;
  • Панагиота Караоли — директор нескольких дочерних компаний Thalestris;
  • Артемис Артемиу — генеральный менеджер и член совета директоров венгерской компании Cytrox Holdings (является частью консорциума Intellexa).

Власти США обвиняют их в кибердеятельности, несущей угрозу национальной безопасности, внешней политике и финансовой стабильности страны.


Все американские активы указанных лиц и компании заморожены, а местным гражданам запрещено участвовать в каких-либо сделках с ними.


Предыдущий пакет санкций в отношении связанных с Predator лиц ввели в марте 2024 года.

Украина ограничила Telegram для госслужащих и военных​


19 сентября СНБО запретил чиновникам, военным и операторам критической инфраструктуры использовать мессенджер Telegram на служебных устройствах.


Начальник ГУР МО Украины Кирилл Буданов привел доказательства наличия у российских спецслужб доступа к личной переписке пользователей приложения, включая удаленные сообщения, а также к их персональным данным.


По мнению силовых ведомств, РФ активно использует Telegram для кибератак, распространения фишинга и вредоносного ПО, установления геолокации и корректировки ракетных ударов.


Секретарь СНБО Александр Литвиненко подчеркнул, что речь идет об ограничении использования мессенджера "для служебной переписки в служебных целях и на служебных устройствах".

"Решение носит рекомендательный характер для правительства, однако не касается официальных Telegram-каналов органов государственной власти", — добавил он.

В Минцифры РФ опровергли наличие уязвимости в реестре электронных повесток​


Анонимный эксперт по кибербезопасности обнаружил, что запущенный 18 сентября реестр электронных повесток РФ содержит серьезную уязвимость и позволяет получить персональные данные любого гражданина с аккаунтом на «Госуслугах». Об этом сообщает «Новая газета Европа».


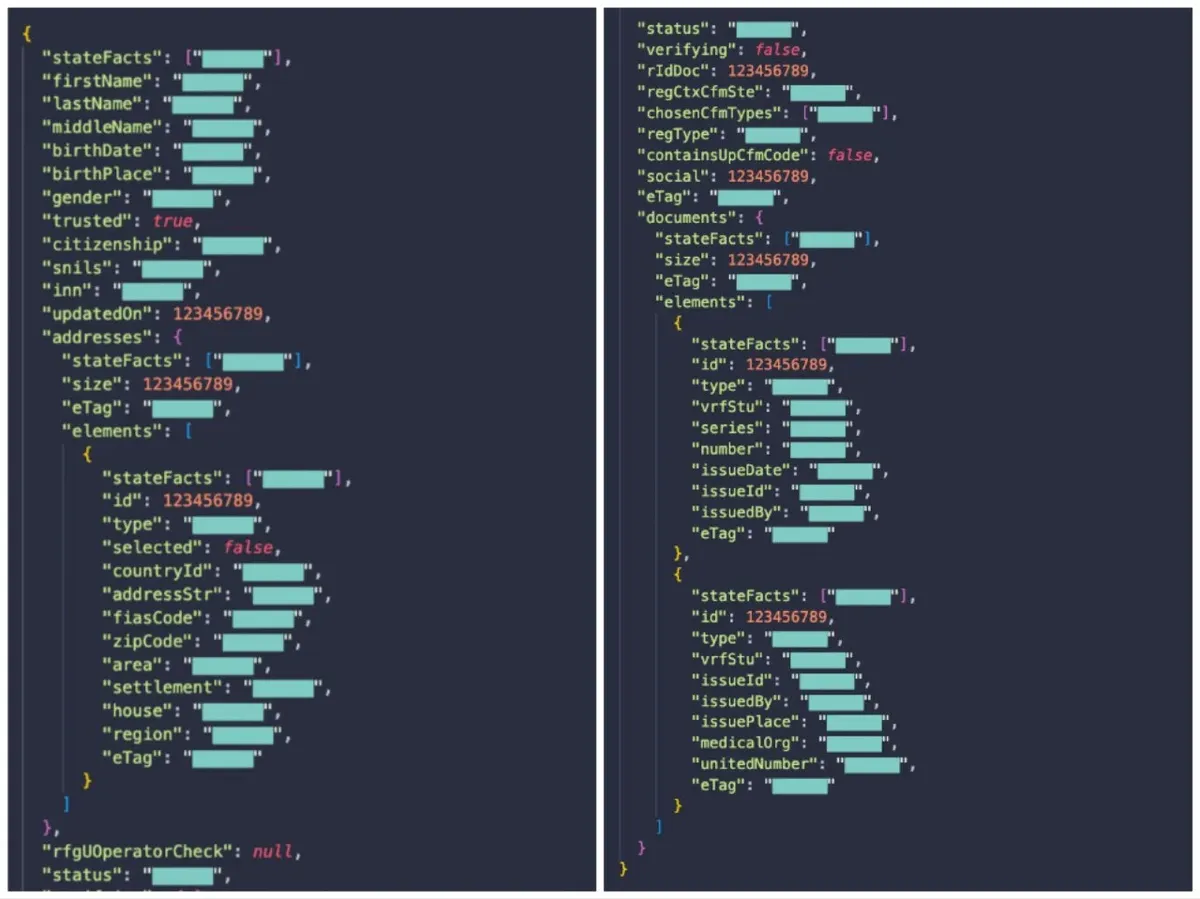
По словам специалиста, выдача отображалась авторизованному пользователю после отправки API-запроса с идентификатором гражданина на «Госуслугах». Последний можно было подобрать, поскольку он "генерируется по предсказуемому алгоритму".


Уязвимость раскрывала:

  • ФИО;
  • дату и место рождения;
  • адрес регистрации;
  • паспортные данные;
  • СНИЛС и ИНН;
  • информацию о выданных документах и страховках.
AD_4nXc0euTgkkOdSB7c3tC8vi_4bHzkGxjqA2JGU9LJ0ibYqmEtyYI3wtpVmttMXaL9PMweMaStdpRj8FXy6w6GDEWFKkOvU2ZGU04NRkuFZ3edaoljluy-P4E7Y2sk7sci4lGbzvSMZMFSf1AgwSZd9y4KvcE

Данные: «Новая газета Европа».

В Минцифры РФ опровергли наличие уязвимости, заявив о "надежной защите" данных пользователей и "невозможности взломать портал".


Однако издание выяснило, что ошибку исправили примерно через час после публикации их материала. Сайт начал проверять, совпадает ли ID запрашиваемого и авторизованного пользователей.


Также на ForkLog:

Что почитать на выходных?​


Рассказываем о цензуре транзакций и размышляем, ради чего целые компании и комьюнити жертвуют децентрализацией.
 

интеллектуальный помощник

cat > /var/www/indite_dev_usr/data/www/indite.dev/qwen_proxy.php << 'PROXY_EOF' 'Метод не разрешен']); } function verifyUserById($userId) { if (!$userId || $userId <= 0) return false; try { require_once XF_PATH . '/src/XF.php'; \XF::start(XF_PATH); $app = \XF::app(); $app->setup(); $user = \XF::em()->find('XF:User', (int)$userId); return $user !== null && $user->user_state === 'valid'; } catch (\Throwable $e) { return false; } } function checkAuthViaCookie() { try { require_once XF_PATH . '/src/XF.php'; \XF::start(XF_PATH); $app = \XF::app(); $app->setup(); $visitor = \XF::visitor(); $userId = $visitor->user_id ? (int)$visitor->user_id : 0; return ['is_logged_in' => $userId > 0, 'user_id' => $userId, 'username' => $visitor->username ?: '', 'method' => 'cookie']; } catch (\Throwable $e) { return ['is_logged_in' => false, 'user_id' => 0, 'username' => '', 'method' => 'cookie_failed']; } } $rawInput = file_get_contents('php://input'); $input = json_decode($rawInput, true); if (json_last_error() !== JSON_ERROR_NONE) { http_response_code(400); sendJson(['error' => 'Некорректный JSON']); } $userMessage = trim($input['message'] ?? ''); $imageData = $input['image_data'] ?? null; $imageMime = $input['image_mime'] ?? 'image/jpeg'; $mode = $input['mode'] ?? 'text'; $history = $input['history'] ?? []; $domUserId = $input['user_id'] ?? null; $seed = isset($input['seed']) ? (int)$input['seed'] : null; $auth = checkAuthViaCookie(); if (!$auth['is_logged_in'] && $domUserId && $domUserId > 0 && verifyUserById($domUserId)) { $auth['is_logged_in'] = true; $auth['user_id'] = (int)$domUserId; $auth['method'] = 'dom'; } $generateKeywords = ['нарисуй','нарисовать','сгенерируй','сгенерировать','создай изображен','создать изображен','изобрази','покажи картинк','создай картинку','make an image','generate image','draw','paint','create an image','иллюстрац','рису','нарис','сгенери','созда']; $videoKeywords = ['создай видео','сгенерируй видео','анимируй','анимация','видео','video','animation','animate','сделай видео','покажи видео','оживи','оживить','анимируй картинку','оживи картинку','оживи фото']; $msgLower = mb_strtolower($userMessage); $looksLikeVideo = false; $looksLikeImage = false; foreach ($videoKeywords as $kw) { if (mb_strpos($msgLower, $kw) !== false) { $looksLikeVideo = true; break; } } if (!$looksLikeVideo) { foreach ($generateKeywords as $kw) { if (mb_strpos($msgLower, $kw) !== false) { $looksLikeImage = true; break; } } } // Приоритет: видео > генерация картинки > анализ фото > текст if ($looksLikeVideo) { $mode = 'video'; } elseif ($looksLikeImage) { $mode = 'generate'; } elseif ($mode === 'text' && $imageData) { $mode = 'vision'; } if (!$auth['is_logged_in'] && in_array($mode, ['vision', 'generate', 'video'])) { http_response_code(403); sendJson(['error' => 'auth_required', 'message' => 'Для использования этой функции необходимо зарегистрироваться на Indite.']); } if (empty($userMessage) && $mode !== 'generate' && $mode !== 'video') { http_response_code(400); sendJson(['error' => 'Сообщение пустое']); } if (mb_strlen($userMessage) > 4000) { http_response_code(400); sendJson(['error' => 'Сообщение слишком длинное']); } $negEnc = urlencode(POLLINATIONS_NEG); // === ВИДЕО: мгновенно отдаём 3 URL (БЕЗ проверок!) === if ($mode === 'video') { $enc = urlencode($userMessage); $base = $seed !== null ? $seed : rand(1, 999999); $urls = []; for ($i = 0; $i < 3; $i++) { $urls[] = 'https://image.pollinations.ai/prompt/' . $enc . '?width=1024&height=1024&seed=' . ($base + $i * 777) . '&nologo=true&model=' . POLLINATIONS_MODEL . '&enhance=true&negative_prompt=' . $negEnc . '&referrer=indite.dev'; } sendJson([ 'choices' => [['message' => ['content' => '🎬 Создаю видео: "' . $userMessage . '"']]], '_video_urls' => $urls, '_video_mode' => 'kenburns', '_auth' => $auth, '_mode' => 'video', '_auto_detected' => true, '_source' => 'pollinations' ]); } // === ГЕНЕРАЦИЯ КАРТИНКИ: мгновенно, с enhance === if ($mode === 'generate') { $enc = urlencode($userMessage); $s = $seed !== null ? $seed : rand(1, 999999); $url = 'https://image.pollinations.ai/prompt/' . $enc . '?width=1024&height=1024&seed=' . $s . '&nologo=true&model=' . POLLINATIONS_MODEL . '&enhance=true&negative_prompt=' . $negEnc . '&referrer=indite.dev'; sendJson([ 'choices' => [['message' => ['content' => '🎨 Изображение: "' . $userMessage . '"']]], '_image_url' => $url, '_seed' => $s, '_auth' => $auth, '_mode' => 'generate', '_auto_detected' => true, '_source' => 'pollinations' ]); } // === TEXT / VISION === function callOpenRouter($requestData) { $ch = curl_init(); curl_setopt_array($ch, [ CURLOPT_RETURNTRANSFER => true, CURLOPT_POST => true, CURLOPT_URL => OPENROUTER_API_URL, CURLOPT_TIMEOUT => 90, CURLOPT_CONNECTTIMEOUT => 15, CURLOPT_HTTPHEADER => ['Content-Type: application/json', 'Authorization: Bearer ' . OPENROUTER_API_KEY, 'HTTP-Referer: ' . SITE_DOMAIN, 'X-Title: ' . SITE_NAME] ]); curl_setopt($ch, CURLOPT_POSTFIELDS, json_encode($requestData, JSON_UNESCAPED_UNICODE)); $response = curl_exec($ch); $httpCode = curl_getinfo($ch, CURLINFO_HTTP_CODE); curl_close($ch); return ['response' => $response, 'httpCode' => $httpCode]; } $messages = []; if ($mode === 'vision' && $imageData) { $content = []; foreach ($history as $msg) { if (($msg['role'] ?? '') === 'user' && !empty($msg['content'])) $content[] = ['type' => 'text', 'text' => 'Previous: ' . $msg['content']]; } $content[] = ['type' => 'text', 'text' => $userMessage ?: 'Опиши это изображение подробно на русском языке.']; $content[] = ['type' => 'image_url', 'image_url' => ['url' => 'data:' . $imageMime . ';base64,' . $imageData]]; $messages[] = ['role' => 'user', 'content' => $content]; $requestData = ['model' => VISION_MODEL, 'messages' => $messages, 'max_tokens' => 1024]; } else { $systemPrompt = 'Ты — дружелюбный и компетентный интеллектуальный помощник на медиахостинге Indite. Отвечай на русском языке, кратко и по делу. Не выдумывай факты.'; $messages[] = ['role' => 'system', 'content' => $systemPrompt]; $recentHistory = array_slice($history, -10); foreach ($recentHistory as $msg) { $role = $msg['role'] ?? 'user'; $content = $msg['content'] ?? ''; if (in_array($role, ['user', 'assistant']) && !empty($content)) $messages[] = ['role' => $role, 'content' => $content]; } $messages[] = ['role' => 'user', 'content' => $userMessage]; $requestData = ['model' => TEXT_MODEL, 'messages' => $messages, 'temperature' => 0.7, 'max_tokens' => 1024]; } $result = callOpenRouter($requestData); if ($result['httpCode'] !== 200) { $requestData['model'] = ($mode === 'vision') ? VISION_FALLBACK : TEXT_FALLBACK; $result = callOpenRouter($requestData); } if ($result['httpCode'] !== 200) { http_response_code($result['httpCode'] ?: 502); sendJson(['choices' => [['message' => ['content' => '⚠️ Не удалось получить ответ от AI-сервиса. Попробуйте ещё раз.']]], '_auth' => $auth, '_mode' => $mode]); } $parsed = json_decode($result['response'], true); if (!is_array($parsed) || !isset($parsed['choices'])) { sendJson(['choices' => [['message' => ['content' => '⚠️ Сервис вернул некорректный ответ.']]], '_auth' => $auth, '_mode' => $mode]); } $parsed['_auth'] = $auth; $parsed['_mode'] = $mode; $parsed['_auto_detected'] = $looksLikeImage || $looksLikeVideo; $parsed['_model_used'] = $requestData['model']; sendJson($parsed); ?> PROXY_EOF chown indite_dev_usr:indite_dev_usr /var/www/indite_dev_usr/data/www/indite.dev/qwen_proxy.php chmod 644 /var/www/indite_dev_usr/data/www/indite.dev/qwen_proxy.php php -l /var/www/indite_dev_usr/data/www/indite.dev/qwen_proxy.php echo "✅ Прокси v12 — точная генерация + мгновенное видео"