
 Встречайте нашего нового интеллектуального помощника на indite.dev!


Мы собрали наиболее важные новости из мира кибербезопасности за неделю.
- Основателя онлайн-кошелька Cryptonator обвинили в отмывании $235 млн.
- Хакеры сымитировали утечку криптокошелька для заработка на «алчных» пользователях.
- Биткоин-биржа Gemini раскрыла инцидент, затронувший 15 000 клиентов.
- Неназванная компания заплатила рекордные $75 млн операторам шифровальщика.
Основателя онлайн-кошелька Cryptonator обвинили в отмывании $235 млн
Правоохранительные органы США и Германии арестовали домен криптовалютного онлайн-кошелька Cryptonator и предъявили обвинение его основателю и оператору, россиянину Роману Боссу (Пикулеву) в отмывании средств.
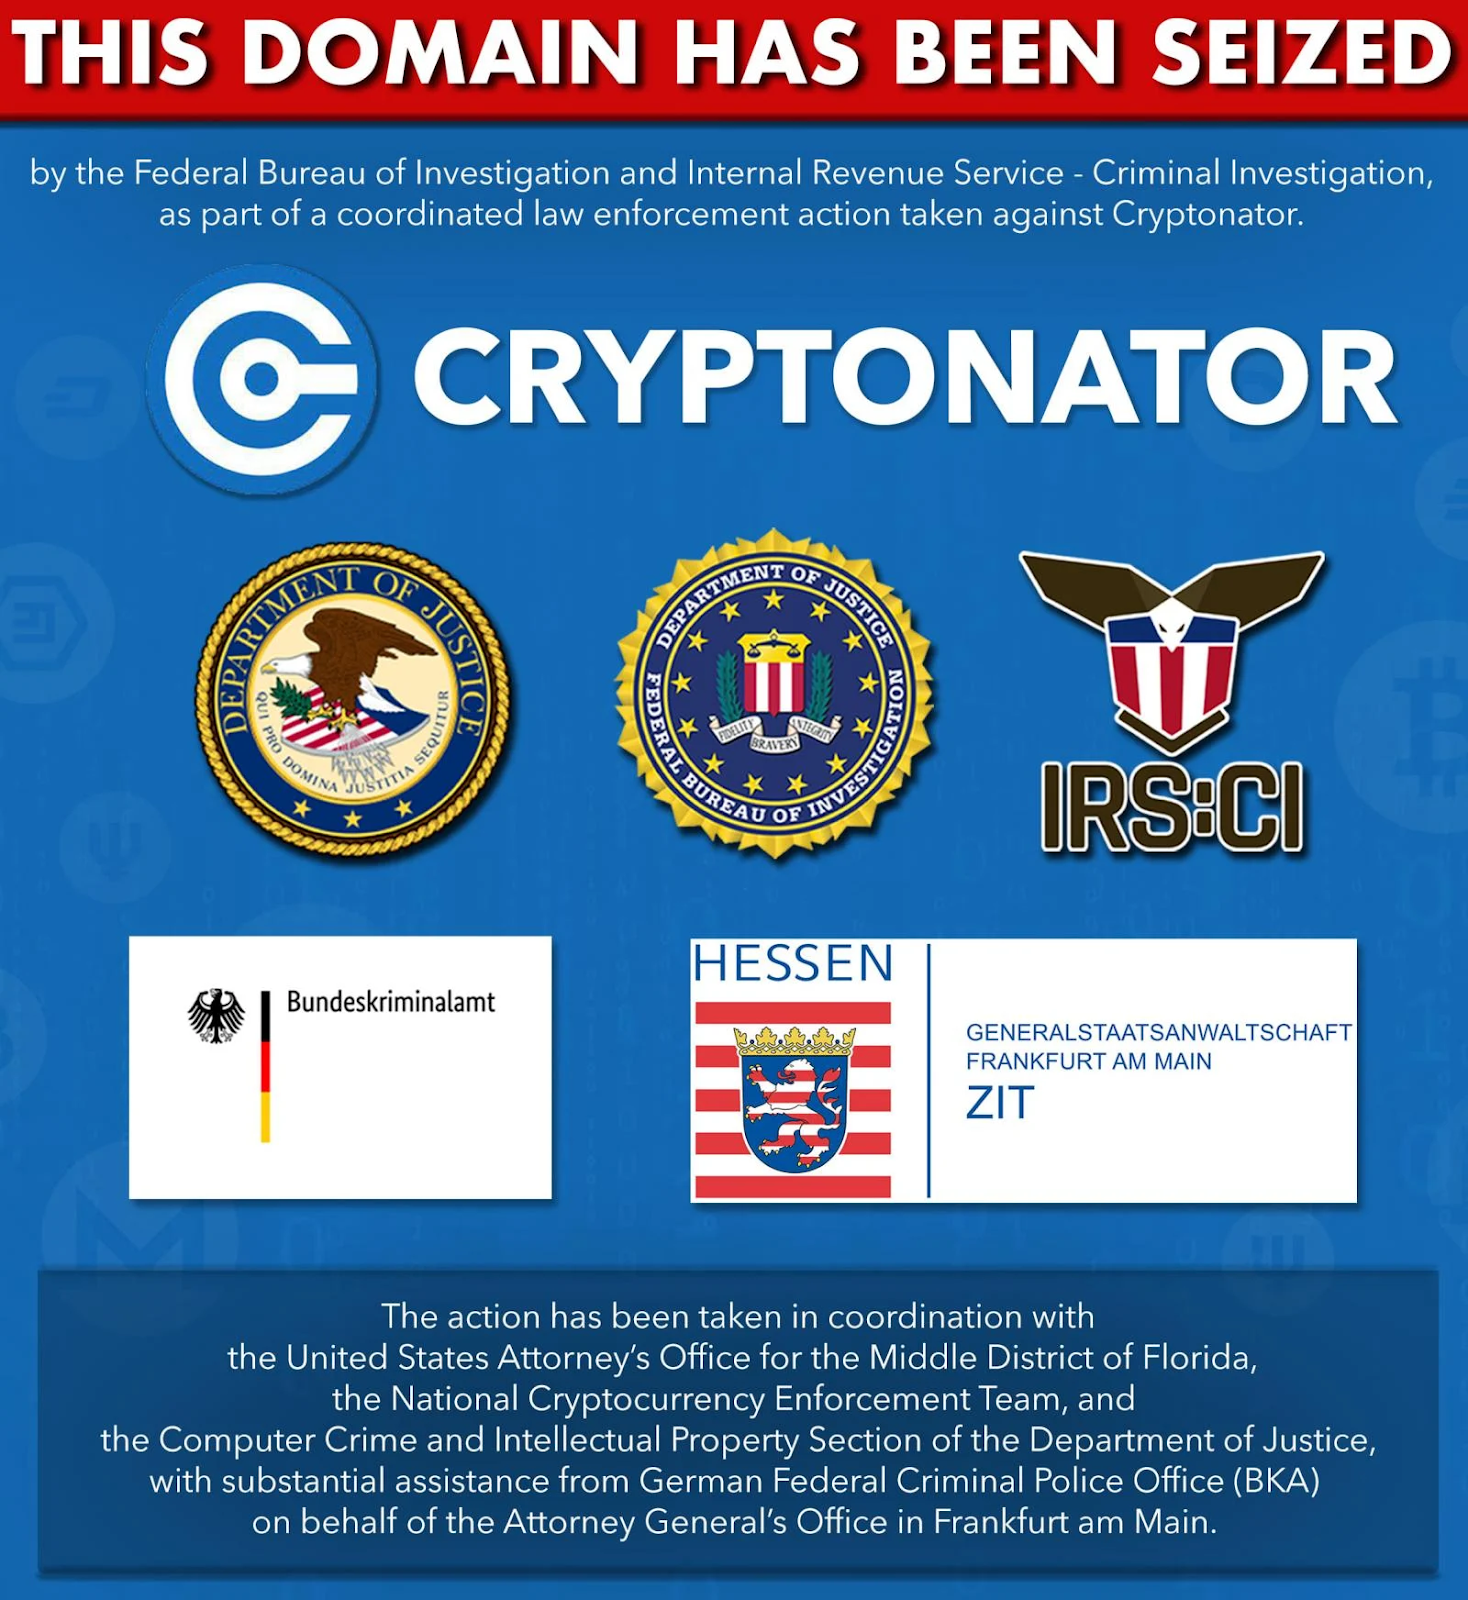
Данные: Bleeping Computer.
По версии следствия, с 2014 по 2023 год платформа обработала нелегальные транзакции на сумму $235 млн.
Сюда входят:
- высокорисковые операции — $80 млн;
- санкционные адреса — $71 млн;
- кошельки, связанные с кражей криптовалют —$54 млн;
- мошеннические адреса — $34,5 млн;
- криптомиксеры —$34 млн,
- даркнет-маркетплейсы — $25 млн;
- операторы программ-вымогателей — $8 млн.
Специалисты аналитической компании TRM Labs установили связь части транзакции с даркнет-маркетплейсом Hydra, миксером Blender.io, пирамидой "Финико", обменником Bitzlato, российской биржей Garantex, иранской Nobitex и неизвестной террористической организацией.
В общей сложности платформа провела более 4 млн транзакций на общую сумму $1,4 млрд, причем Босс получал небольшую долю с каждой операции.
Cryptonator не требовал от пользователей прохождения верификации, торговал анонимными монетами и, согласно обвинению, предлагал интеграцию API-ключей с нелегальными платформами.
Помимо отмывания средств Боссу вменяют осуществление нелицензированной деятельности по предоставлению денежных услуг. Власти требуют арестовать его активы, назначить ему выплату штрафов, ввести запретительные меры и обязать возместить ущерб.
Хакеры сымитировали утечку криптокошелька для заработка на «алчных» пользователях
Многоступенчатую схему кражи криптовалют обнаружили специалисты «Лаборатории Касперского». Она началась с видеоролика о срочной продаже пары прибыльных криптопроектов и ссылок на них. Первая открывала сайт реально работающей небольшой биржи, а за второй скрывалась приманка.
Вместо лендинга она вела в некую корневую директорию с текстовыми и графическими документами. Файлы содержали реквизиты криптокошельков, включая сид-фразы, скриншоты успешных транзакций на крупные суммы с фоновым видео о покупке яхт за биткоины. Все это создавало впечатление, что пользователь из-за сторонней ошибки получил доступ к документам владельца домена.
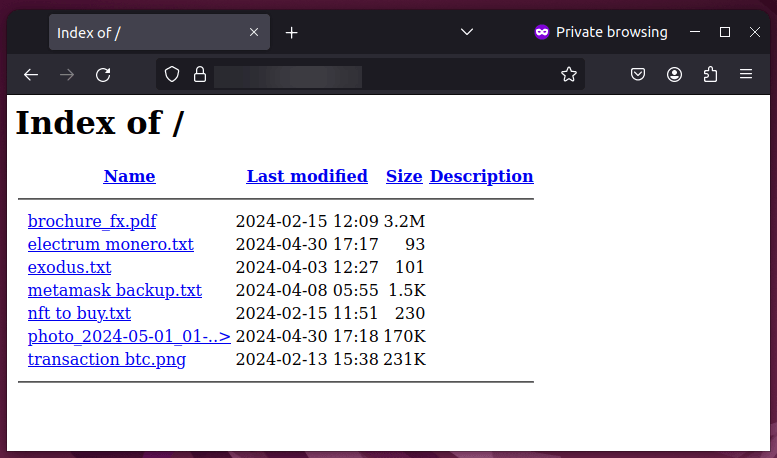
Данные: «Лаборатория Касперского».
Перечисленные адреса кошельков оказались настоящими. Сумма на нескольких из них составляла в совокупности почти $150 000, хотя все активы находились в стейкинге и вывести их было нельзя.
Затем злоумышленники выдержали двухмесячную паузу, после чего добавили на сайт с документацией скриншот Telegram-чата, где сообщалось об успешной выплате в Monero. На нем же отображалось приложение кошелька Electrum-XMR с логом транзакций и остатком на счету на сумму почти 6000 XMR (около $1 млн на момент публикации отчета). Еще один новый текстовый файл содержал сид-фразу от него.
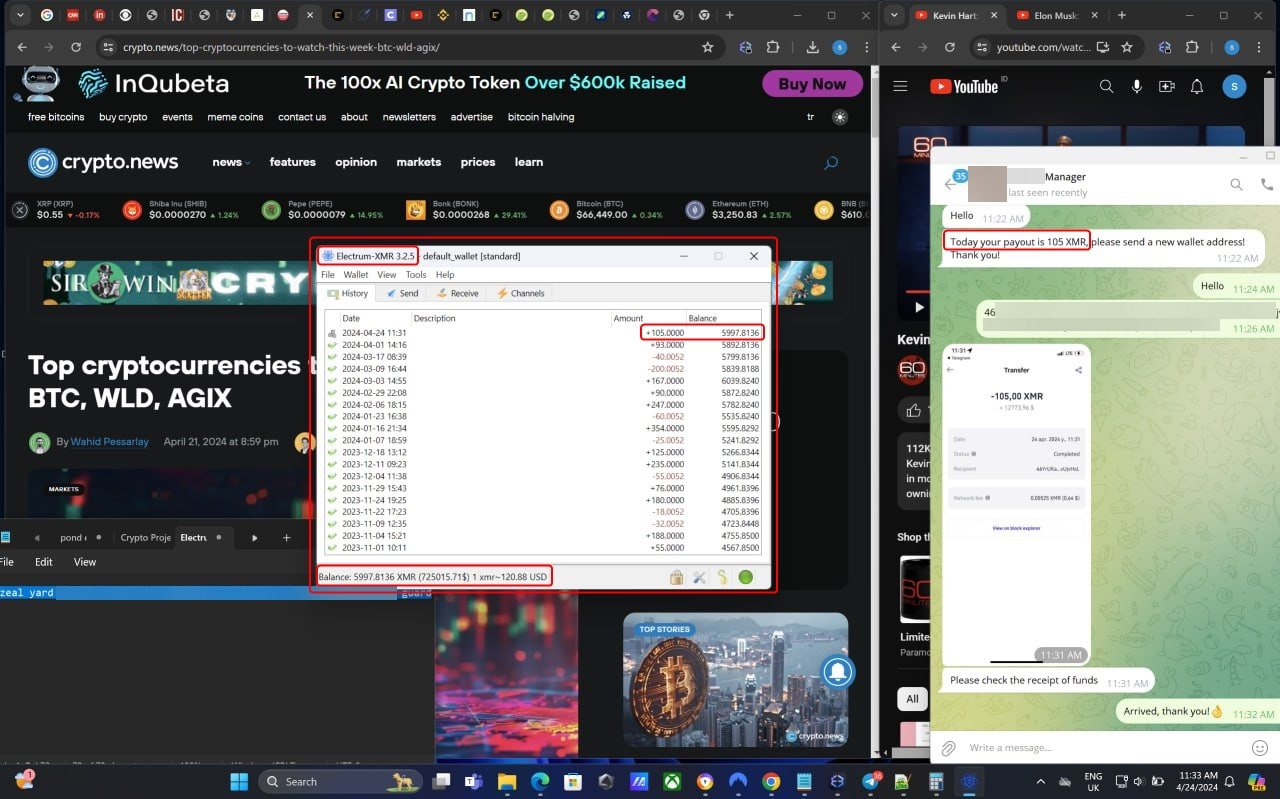
Данные: «Лаборатория Касперского».
Далее, по логике мошенников, нечистые на руку пользователи должны захотеть украсть средства из кошелька. Это и приведет их к финальному этапу схемы — поиску и скачиванию вредоносного приложения Electrum-XMR (реальный Electrum работает только с сетью биткоина).
Файл установки заражает компьютер жертвы бэкдором для кражи данных криптокошельков и другой конфиденциальной информации.
Также существует урезанный вариант схемы.
Биткоин-биржа Gemini раскрыла инцидент, затронувший 15 000 клиентов
Криптовалютная биржа Gemini уведомила власти США, что пострадала из-за утечки данных на стороне неназванного ACH-провайдера.
По имеющейся информации, в период с 3 по 7 июня в системы поставщика проник неавторизованный злоумышленник. Инцидент затронул банковскую информацию около 15 000 клиентов биржи, включая их полное имя, номер счета и маршрутный номер, который Gemini использовала для ACH-переводов.
В бирже заверили, что никакая другая информация, включая логины, пароли, электронные почты и физические адреса, не была скомпрометирована. Проведенный анализ также не выявил никаких признаков атак на клиентов.
Всех затронутых пользователей уведомили о ситуации, им рекомендовано включить многофакторную аутентификацию для банковских счетов, связанных с Gemini.
Продолжается расследование.
Неназванная компания заплатила рекордные $75 млн операторам шифровальщика
Хакерская группировка Dark Angels получила рекордный выкуп в размере $75 млн от неназванной компании из списка Fortune 50. Об этом сообщили аналитики Zscaler ThreatLabz.
ThreatLabz has uncovered a record breaking $75 million payment made by a Fortune 50 company to the #DarkAngels ransomware group. The payment is the single largest ransomware-related transaction ever reported. For more details, check out our annual ransomware report:… pic.twitter.com/mlZyvNPfO0
— Zscaler ThreatLabz (@Threatlabz) July 30, 2024
Атака произошла в начале 2024 года. На основании имеющихся данных СМИ предположили, что речь может идти о фармацевтическом гиганте Cencora, ставшего жертвой вируса-шифровальщика в феврале.
Тогда никто из киберпреступников не взял ответственность за взлом, а данные компании не были слиты. Косвенно это может свидетельствовать об уплате выкупа.
ФБР предупредило о мошеннических звонках от имени биткоин-бирж
Жителей США призвали быть бдительными из-за участившихся звонков и сообщений якобы от лица сотрудников криптовалютных бирж. Соответствующую памятку выпустило ФБР.
The FBI is warning of scammers impersonating cryptocurrency exchange employees to steal your money! If you have been a victim of this scam report the activity associated with it to https://t.co/eGBci0wXVk. https://t.co/ic89u4BDNM pic.twitter.com/dYVLufs0Wo
— FBI Las Vegas (@FBILasVegas) August 1, 2024
Злоумышленники рассказывают жертвам, что зафиксировали некую попытку взлома их учетных записей на платформе, и требуют принять немедленные меры.
Таким образом они стараются выманить конфиденциальную информацию для входа в аккаунт и получить доступ к криптовалютным счетам.
ИИ научили похищать данные через электромагнитное излучение
Группа ученых из Университета Республики Уругвая подтвердила способность ИИ шпионить за экраном компьютера, считывая электромагнитное излучение кабелей HDMI.
Проведенные ими тесты показали, что модель способна реконструировать текст из полученных сигналов с точностью около 70%.
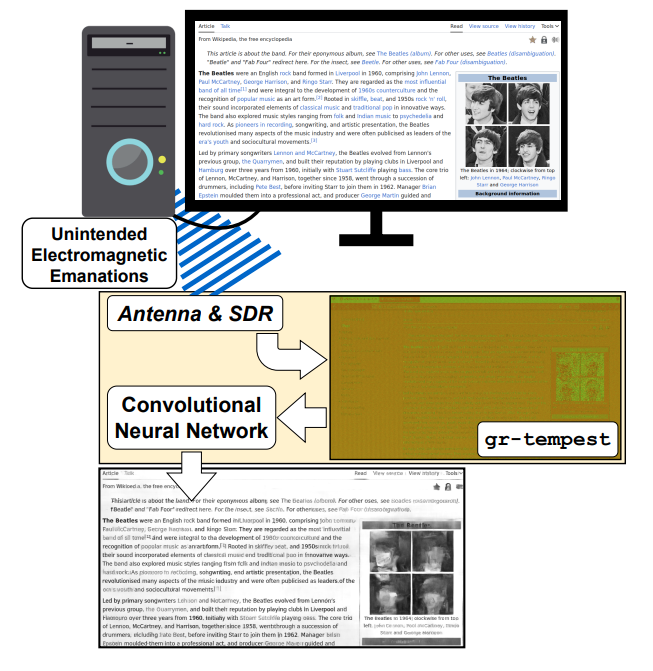
Пример текста и изображений, декодированных с помощью ИИ. Данные: Arxiv.org.
Этого достаточно для считывания вводимых паролей, финансовых данных или зашифрованных сообщений.
Впрочем для обычного пользователя реализация подобных атак все еще сложна. Развертывание моделей ИИ и необходимого оборудования для захвата сигнала не является тривиальной задачей.
Для крупных Telegram-каналов в РФ ввели обязательный деанон владельцев
Совет Федерации одобрил закон, обязывающий владельцев публичных страниц в соцсетях и каналов в мессенджерах с аудиторией больше 10 000 пользователей сообщать сведения о себе в Роскомнадзор. Об этом пишет ТАСС.
Блогеров включат в отдельный реестр, а сами платформы обяжут маркировать каналы. Порядок верификации правительство определит отдельно.
В случае отказа от предоставления информации авторам запретят рекламу и призывы к другим способам финансирования, а также репосты их сообщений в сторонние каналы.
Норма начнет действовать с 1 ноября.
Также на ForkLog:
- CertiK: потери криптопроектов в июле из-за инцидентов составили $278,8 млн.
- Cyvers: на CeFi пришлось 70% потерь от хакерских атак.
- Блокчейн Terra перезапустили после взлома на $5,2 млн.
- SEC обвинила основателя BitClout в мошенничестве.
- Ущерб криптоиндустрии из-за хакеров и мошенников превысил $1 млрд с начала года.
- Связанная со взломом Bitfinex хакерша посетила конференцию Bitcoin 2024.
- В РФ выросло число пирамид под видом игр-кликеров.
- Клиенты WazirX раскритиковали «стратегию социальных потерь».
- Британский хакер получил 3,5 года за кражу $900 000 у пользователей Coinbase.
- Как отключить: X начала передавать данные пользователей для обучения Grok.
- В TRM Labs заявили о преобладании русскоязычных криптохакеров.
- Клон проекта Neiro обвинили в потенциальном скаме на фоне 5000-кратной прибыли создателя оригинала.
- Сообщество Compound заподозрило участников в «атаке на управление».
- Эдвард Сноуден напомнил о проблемах конфиденциальности биткоина.
Что почитать на выходных?
Специально для ForkLog Web3-предприниматель Владимир Менаскоп провел исследование сегмента кроссчейн-мостов, не раз становившегося целью хакеров.
Мосты пора сжечь?
Предварительные выводы Владимира Менаскопа из масштабного анализа «мостостроения» всех уровней.
 forklog.com