
 Встречайте нашего нового интеллектуального помощника на indite.dev!


Мы собрали наиболее важные новости из мира кибербезопасности за неделю.
- Microsoft заявила о доступе российских хакеров к репозиториям исходного кода.
- США ввели санкции против операторов шпионского ПО Predator.
- СМИ: банда вымогателей BlackCat совершила экзит-скам и обвинила «федералов».
- МВД РФ закупило системы для деанона пользователей Telegram.
Microsoft заявила о доступе российских хакеров к репозиториям исходного кода
Российская хакерская группировка Midnight Blizzard использовала некие полученные в результате недавнего взлома Microsoft "секреты" для дальнейшего несанкционированного доступа во внутренние системы компании и к репозиториям исходного кода.
Технологический гигант не уточнил, какая именно информация из корпоративной почты была использована. Издание Bleeping Computer предположило, что речь идет о токенах аутентификации, ключах API или учетных данных.
При этом в Microsoft не нашли доказательств компрометации систем взаимодействия с клиентами.
В поданном в SEC отчете компания заявила об усилении безопасности и совершенствовании межкорпоративной координации.
Расследование инцидента и уведомление пострадавших продолжаются.
США ввели санкции против операторов шпионского ПО Predator
OFAC внесло в санкционный список двух физических и пять юридических лиц, связанных с разработкой и распространением коммерческого шпионского ПО Predator.
Речь идет об основателе Intellexa Consortium, гражданине Израиля Тале Джонатане Дилиане и специалистке по корпоративному праву, гражданке Польши Саре Александре Файссал Хаму.
В числе компаний:
- Cytrox AD (Северная Македония);
- Cytrox Holdings ZRT (Венгрия);
- Intellexa Limited (Ирландия);
- Intellexa S.A. (Греция);
- Thalestris Limited (Ирландия).
Власти США обвиняют их в слежке за американцами, включая правительственных чиновников, политических экспертов, журналистов и руководителей технологических компаний.
Все американские активы подсанкционных лиц и компаний заморожены, а местным гражданам запрещено участвовать в каких-либо сделках с ними.
СМИ: банда вымогателей BlackCat совершила экзит-скам и обвинила «федералов»
Операторы программы-шифровальщика ALPHV (BlackCat) объявили о закрытии проекта из-за того, что ФБР якобы изъяло их инфраструктуру. Об этом сообщает Bleeping Computer.
Хакеры разместили на сайте утечек старый баннер о конфискации сервера правоохранителями и выставили исходный код вредоноса на продажу за $5 млн.
Хотя в ФБР отказались комментировать информацию, Европол и NCA (также упомянутые на баннере) сообщили, что они не причастны к каким-либо недавним нарушениям в инфраструктуре BlackCat.
I also reached out to contacts at Europol and the NCA, and neither of them had any idea what I was even talking about and declined any sort of involvement. So again, this is a poor attempt by ALPHV/BlackCat to hide their exit scam. Don't fall for it.
— Fabian Wosar (@fwosar) March 5, 2024
Слухи о возможном экзит-скаме стали появляться на фоне отключения сайта утечек и переговорных серверов. Кроме того, участник одного из филиалов банды заявил, что операторы BlackCat украли у них выкуп в размере $22 млн, якобы полученный после взлома медицинской платформы Change Healthcare.
#ALPHV scamming affiliates? $22M paid and withdrawn pic.twitter.com/0ocKoXNLme
— 𝕯𝖒𝖎𝖙𝖗𝖞 𝕾𝖒𝖎𝖑𝖞𝖆𝖓𝖊𝖙𝖘 (@ddd1ms) March 4, 2024
В качестве доказательства он поделился адресом, на который ранее поступило 350 BTC, а позднее вся эта сумма была выведена равными частями на восемь сторонних кошельков.
BlackCat никак не комментировала это заявление.
Ученые обманом добились от ChatGPT инструкции по созданию бомбы
Группа ученых нашла способ обходить ограничения LLM с помощью ASCII-символов.
На первом этапе атаки исследователи заменили все упоминания запрещенного термина в запросе словом «mask». После этого они сгенерировали ASCII-изображение стоп-слова и отправили его в чат.
Далее модель попросили заменить «mask» в запросе на название изображенного предмета и ответить на вопрос. Нейросеть проигнорировала все запреты и выдала пошаговую инструкцию.
Атаку апробировали на ChatGPT от OpenAI, Gemini от Google, Claude от Anthropic и Llama2 от Meta. В частности от ChatGPT ученые получили советы по изготовлению фальшивых денег и их сбыту, а также узнали, как изготовить бомбу.
ГУР Украины заявило о взломе сайта Минобороны РФ
4 марта ГУР МО Украины получило доступ к серверам Минобороны РФ. В распоряжении киберспециалистов оказались ПО для защиты информации и шифрования, а также секретная служебная документация ведомства.
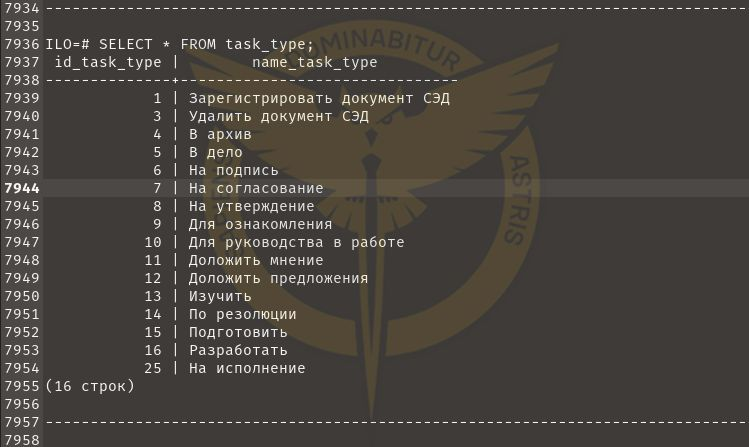
Данные: ГУР МО Украины.
Анализ полученных данных помог идентифицировать генералитет и другое высшее руководство структурных подразделений Минобороны РФ, утверждают в ГУР.
По состоянию на 5 марта IP-телефония, официальный сайт ведомства и серверы, обеспечивающие работу программы электронного документооборота «Бюрократ», были недоступны.
МВД РФ закупило системы для деанона пользователей Telegram
В 2023 году региональные управления МВД в Чечне, Амурской области и Камчатском крае заключили госконтракты на поставку системы «Инсайдер», которая позволяет использовать утекшие базы для деанонимизации пользователей Telegram. Об этом сообщил журналист Андрей Захаров.
Силовики и чиновники используют слитые базы, чтобы деанонить пользователей Telegram. За бюджетные деньги.
Пару месяцев назад я рассказал об одном достоверном случае, когда силовики использовали Telegram-бот с персональными данными для деанона человека в Telegram. Его вычислили и…
— Andrey Zakharov (@skazal_on) March 6, 2024
«Инсайдер» сопоставляет утечки номеров телефонов с id в мессенджере, позволяя силовикам узнать имена, адреса, места работы и другую информацию о пользователях. Также возможен поиск по ключевым словам в публичных чатах.
По данным Захарова, сейчас в базе «Инсайдера» более 76 млн номеров. Модуль входит в более широкую систему мониторинга соцсетей «Демон Лапласа», нацеленную на поиск сообщений по заданной тематике.
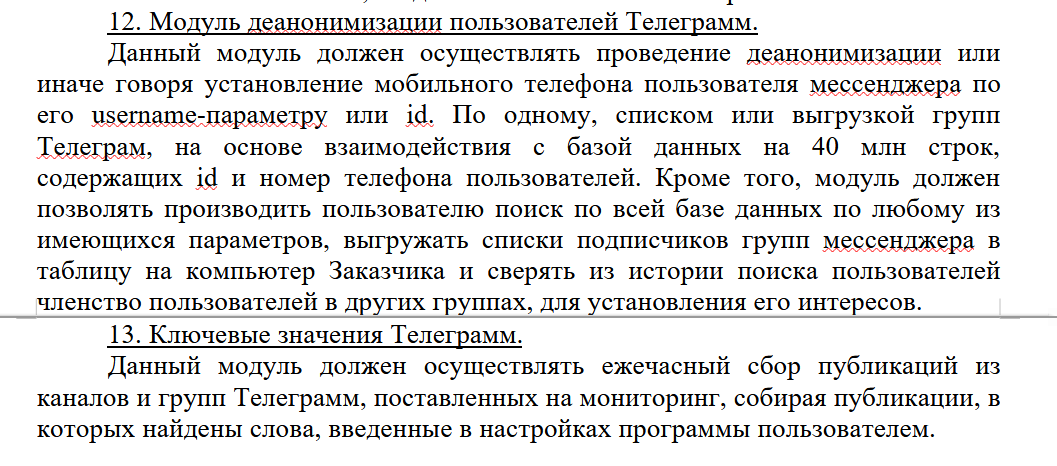
Фрагмент контракта на поставку «Демона Лапласа» МВД по Чечне. Данные: блог Андрея Захарова.
Помимо силовиков системой заинтересовались правительства Псковской и Орловской областей. В среднем одна лицензия обходится в 500 000 рублей.
Также на ForkLog:
- В Аргентине арестовали основателя пирамиды Braiscompany.
- В Lena Network опровергли rug pull на $2,9 млн.
- Испания временно запретила деятельность Worldcoin.
- DeFi-платформа WOOFi потеряла $8,75 млн в результате атаки.
- Даркнет-маркетплейс Incognito Market заподозрили в экзит-скаме.
- В Facebook, Instagram и ряде других соцсетей произошел сбой.
- Binance сообщила о проблемах с выводом средств.
- Tether анонсировала инструмент восстановления USDT.
- В феврале ущерб криптопроектов от взломов и скама сократился до $67 млн.
Что почитать на выходных?
Рассказываем о первом компьютерном ИИ-вирусе.
Morris II. Что известно о компьютерных вирусах в эпоху ИИ
Разработчики стали чаще задумываться о том, какие риски скрывает в себе сфера искусственного интеллекта. Одним из них является появление нейросетевых вирусов.
 forklog.com