

Мы собрали наиболее важные новости из мира кибербезопасности за неделю.
- Специалисты обнаружили новый стилер криптовалют с широким функционалом.
- Расширения для Chrome восемь лет перехватывали пользовательский трафик.
- Активисты «забэкапили» 86 млн аудиофайлов Spotify.
- База данных системы управления трафиком Узбекистана была незапаролена.
Специалисты обнаружили новый стилер криптовалют с широким функционалом
Эксперты «Лаборатории Касперского» сообщили о новом стилере Stealka. ПО, нацеленное на пользователей Windows, способно воровать данные и криптовалюту, захватывать аккаунты и устанавливать скрытые майнеры.
По данным аналитиков, софт чаще всего маскируется под кряки, читы и моды. Вредонос активируется жертвой вручную и распространяется через популярные платформы, такие как GitHub, SourceForge, Softpedia, Google Sites.
В более сложных схемах злоумышленники прибегают к созданию правдоподобных копий веб-сайтов, обращаясь к популярным поисковым запросам. Имитируя надежные ресурсы, интерфейс сообщает пользователю о полной проверке на вирусы всех размещенных данных.
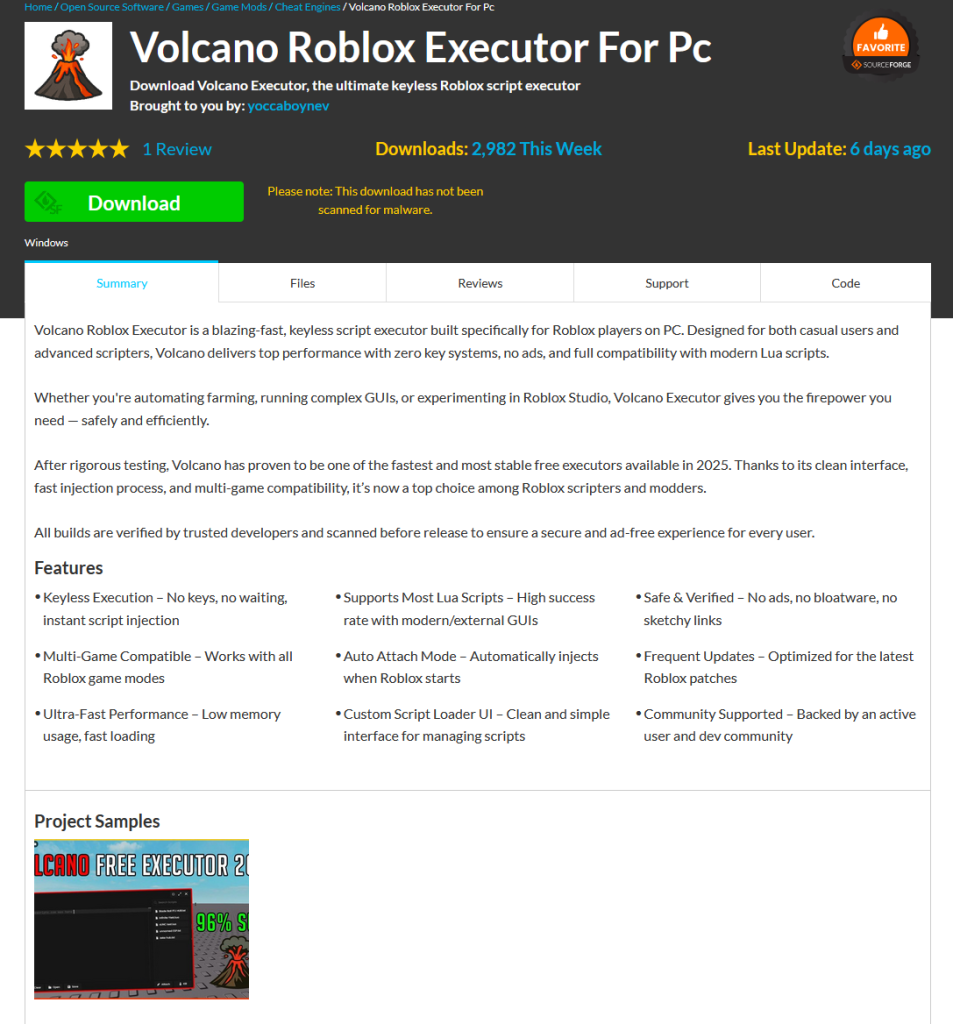
Легитимный сервис SourceForge с зараженным модом для Roblox. Источник: «Лаборатория Касперского».
Stealka обладает широким арсеналом возможностей, но главная цель инфостилера — данные пользователей браузеров на движках Chromium и Gecko, включая популярные Chrome, Firefox, Opera, «Яндекс.Браузер», Edge, Brave.
Чаще всего мошенников интересуют память автозаполнения, содержащая информацию об учетных записях и реквизитах платежных карт. Файлы cookie и токены сессий позволяют хакерам обойти двухфакторную аутентификацию для захвата аккаунтов, которые используются в том числе для дальнейшего распространения вредоноса.
Согласно «Лаборатории Касперского», Stealka специализируется на 115 браузерных расширениях. Некоторые из популярных категорий программ, находящихся под угрозой:
- криптокошельки: Binance, Coinbase, Crypto.com, SafePal, Trust Wallet, MetaMask, Ton, Phantom, Exodus;
- приложения для двухфакторной аутентификации. Authy, Google Authenticator, Bitwarden;
- сервисы управления паролями: 1Password, Bitwarden, LastPass, KeePassXC, NordPass.
Стилер также несет угрозу мессенджерам, почтовым клиентам, менеджерам заметок, игровым сервисам, VPN.
Расширения для Chrome восемь лет перехватывали пользовательский трафик
Два расширения в интернет-магазине Chrome под названием Phantom Shuttle выдают себя за плагины для прокси-сервиса, но на самом деле перехватывают пользовательский трафик и крадут конфиденциальные данные. Об этом сообщили в Socket.
Целевая аудитория Phantom Shuttle — пользователи из Китая, включая специалистов по внешней торговле, которым необходимо тестировать сетевое соединение из различных локаций внутри страны. Оба расширения опубликованы от имени одного и того же разработчика и продвигаются как инструменты для проксирования трафика и проверки скорости сети. Они доступны по подписке стоимостью от $1,4 до $13,5.
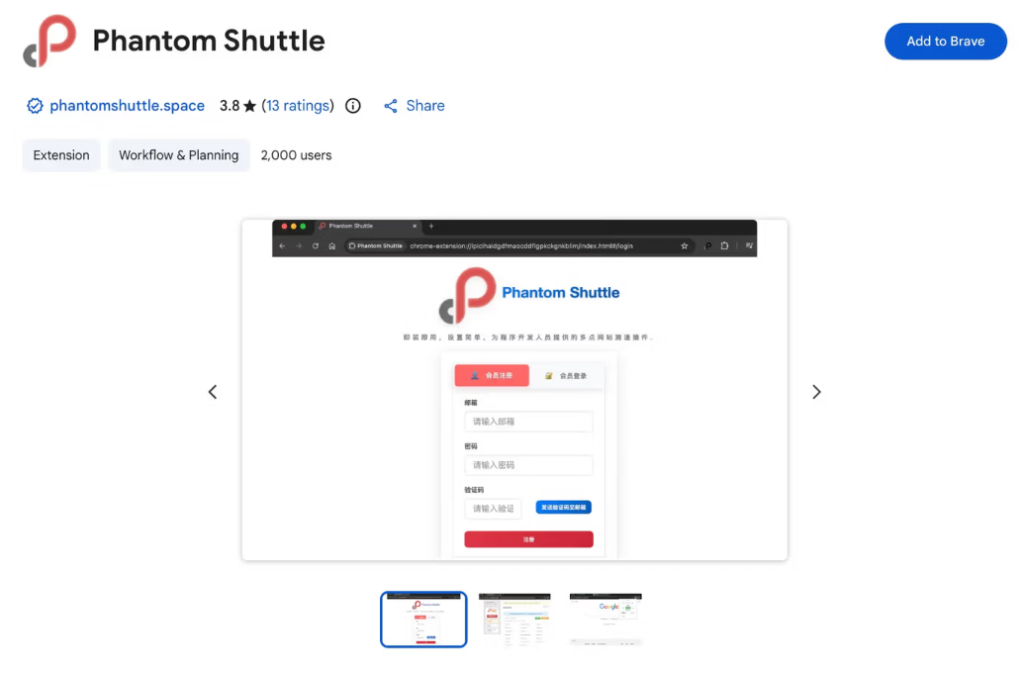
Источник: Socket.
По данным специалистов, активное с 2017 года ПО направляет веб-трафик пользователя через прокси-серверы, контролируемые злоумышленниками. Доступ к ним осуществляется через жестко закодированные учетные данные. Вредоносный код внедрен в легитимную библиотеку jQuery.
Благодаря «прослушиванию» веб-трафика, расширения могут перехватывать запросы на HTTP-аутентификацию на каждом посещаемом сайте. Расширения динамически перенастраивают параметры прокси в Chrome, используя скрипт автоконфигурации.
В режиме «По умолчанию» вредонос способен отфильтровать более 170 доменов, среди которых:
- платформы для разработчиков;
- консоли управления облачными сервисами;
- социальные сети;
- порталы с контентом для взрослых.
В список исключений добавлены локальные сети и управляющий домен, чтобы избежать сбоев в работе и обнаружения.
Работая как атака типа «человек посередине», расширение может:
- перехватывать данные из любых форм (логины, данные карт, пароли, личная информация);
- красть сессионные файлы cookie из заголовков HTTP;
- извлекать API-токены из запросов.
Активисты «забэкапили» 86 млн аудиофайлов Spotify
Крупнейший музыкальный стриминговый сервис подвергся массовому парсингу со стороны пиратов-активистов из Anna’s Archive.
Группа получила широкую известность благодаря кампании по сохранению литературы, научных публикаций, журналов и других материалов. Они называют себя «крупнейшей по-настоящему открытой библиотекой в истории человечества», предоставляющей доступ к более чем 61 млн книг и 95 млн статей.
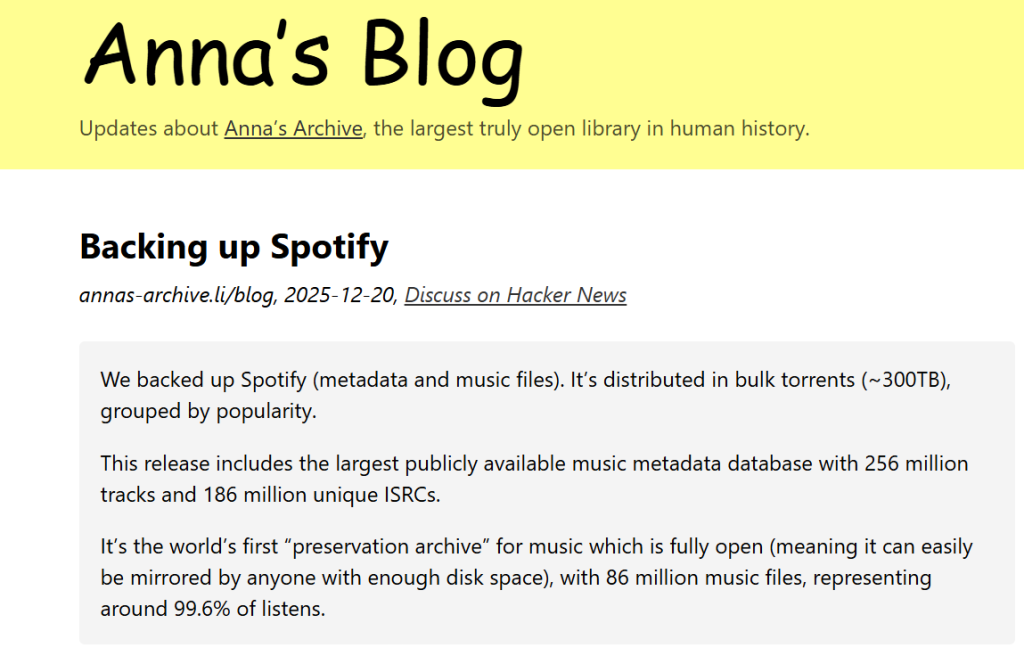
В публикации от 20 декабря 2025 года «Бэкапим Spotify» команда утверждает, что ей удалось получить доступ к метаданным более чем 250 млн треков и 86 млн аудиофайлов сервиса.
Источник: Anna’s Archive.
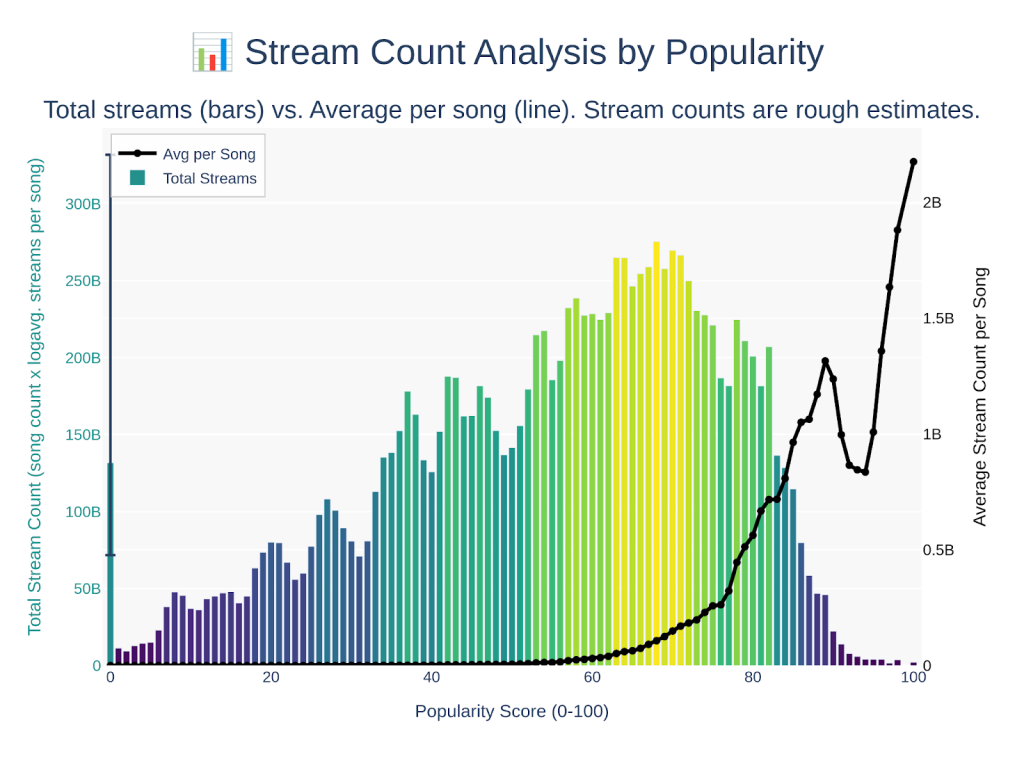
Объем похищенных файлов составляет около 300 ТБ. Самые прослушиваемые композиции на основании метрик Spotify представлены в качестве 160 кбит/с, в то время как менее популярные треки сжаты до 75 кбит/с.
Источник: Anna’s Archive.
Представители Anna’s Archive объясняют, что этот шаг позволил им создать «первый в мире архив для музыки». По утверждению активистов, он покрывает 99,6% всех прослушиваний на Spotify.
Группа выложила метаданные на свой торрент-сайт и позднее планирует выпустить аудиофайлы. За ними последуют дополнительные метаданные и обложки альбомов. Архив будет опубликован в порядке популярности.
21 декабря команда Spotify в комментарии Billboard подтвердили факт парсинга:
«Расследование несанкционированного доступа показало, что третья сторона собрала публичные метаданные и использовала незаконные методы обхода технических средств защиты авторских прав для получения доступа к части аудиофайлов платформы».
23 декабря пресс-секретарь Spotify сообщил изданию PCMag об «обнаружении и блокировке учетных записей злоумышленников, причастных к незаконному сбору данных».
От музыкальных NFT до нейроконтента: как работают Web3-аналоги Spotify и SoundCloud
Самые перспективные децентрализованные площадки не только для начинающих музыкантов, но и для состоявшихся артистов.
 forklog.com
База данных системы управления трафиком Узбекистана была незапаролена
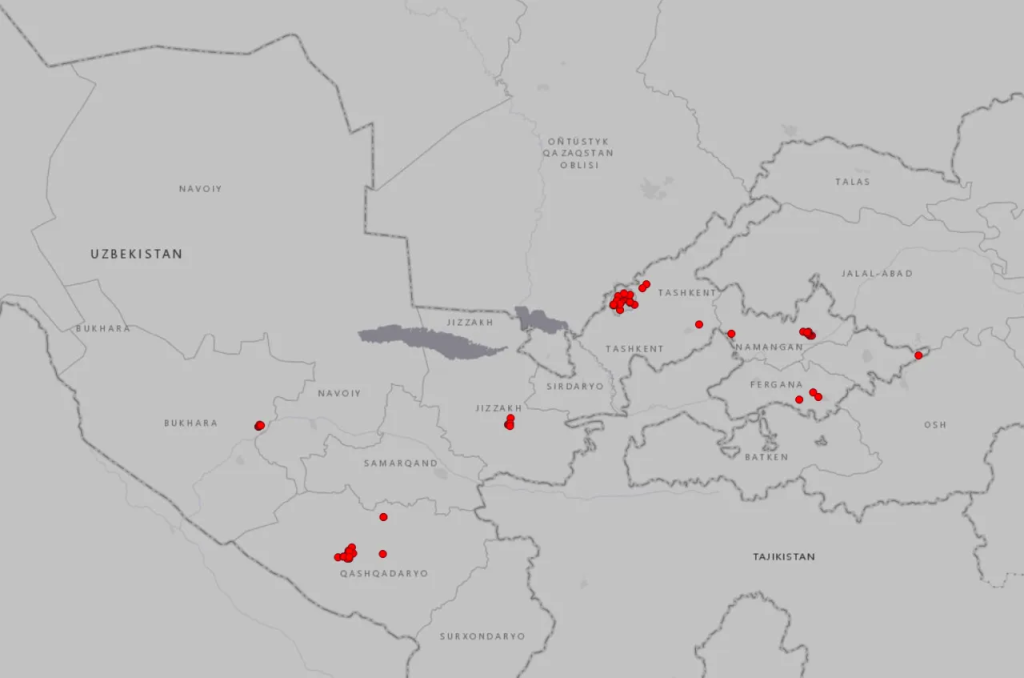
Исследователи безопасности выявили критическую утечку данных в национальной системе мониторинга дорожного движения Узбекистана. Сеть из сотни камер высокого разрешения, использующая технологии распознавания лиц и номерных знаков, в течение длительного времени находилась в открытом доступе без пароля.
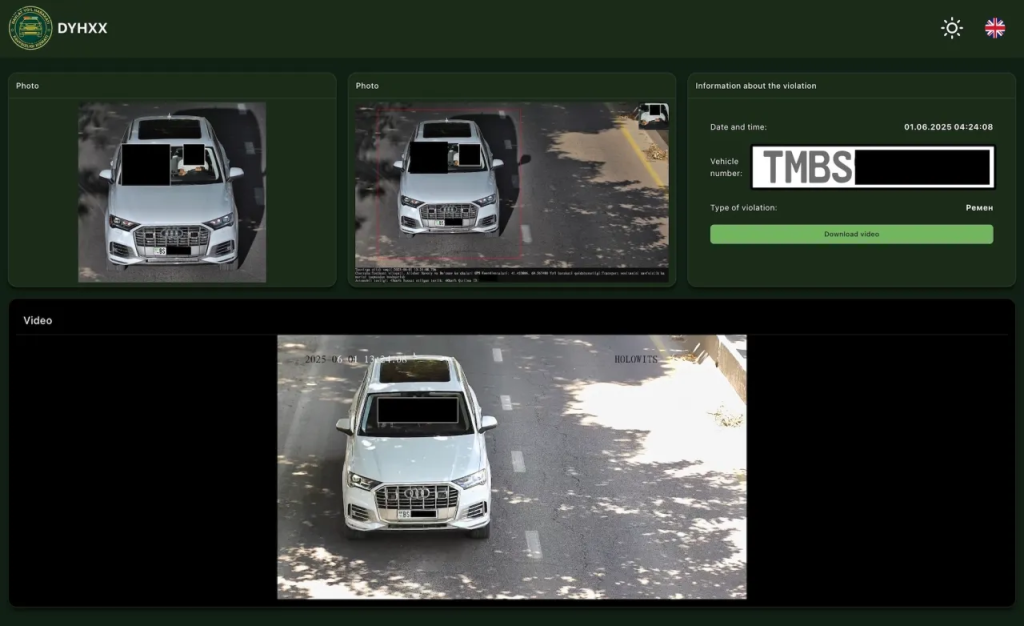
По данным эксперта Анурага Сена, обнаружившего уязвимость, база «интеллектуальной системы управления трафиком» содержит миллионы фотографий и необработанных видеозаписей в разрешении 4K. С помощью них можно восстановить маршруты передвижения граждан.
Источник: TechCrunch.
Например, за одним из водителей велось наблюдение в течение полугода: камеры фиксировали его поездки между Ташкентом и соседними населенными пунктами по несколько раз в неделю.
Технологическую основу составляет оборудование китайской компании Maxvision и сингапурского производителя Holowits. Помимо фиксации нарушений ПДД, алгоритмы позволяют идентифицировать личности водителей и пассажиров в режиме реального времени. Камеры расположены не только в крупных городах вроде Джизака и Намангана, но и на стратегически важных участках границ.
Источник: TechCrunch.
Несмотря на масштаб утечки, правительственные ведомства, включая МВД и команду реагирования на киберинциденты UZCERT, на момент публикации материала не закрыли доступ к данным и не выступили с официальными комментариями.
Событие перекликается с недавними проблемами американского гиганта в области систем наблюдения — компании Flock. Ранее сообщалось, что в США десятки от этого поставщика также оказались доступны в сети без авторизации.
Утечки подобного масштаба создают серьезные угрозы для конфиденциальности, позволяя злоумышленникам использовать государственную инфраструктуру для преследования и кражи личных данных.
Интерпол провел масштабные рейды в Африке
В ходе проведенной в Африке под эгидой Интерпола операции Sentinel правоохранители арестовали 574 человека и вернули $3 млн, связанных со взломом корпоративной почты и использованием программ-вымогателей.
В период с 27 октября по 27 ноября 2025 года полицейские 19 стран ликвидировали около 6000 вредоносных ссылок и смогли дешифровать шесть вариантов ПО-шифровальщиков. Финансовые потери от действия кибермошенников составили более $21 млн.
Ключевые успехи операции Sentinel:
- Сенегал. Предотвращен перевод $7,9 млн в рамках атаки на нефтяную компанию;
- Гана. После потери $120 000 и шифрования 100 ТБ данных неназванного финансового учреждения в результате атаки вымогателя правоохранители смогли восстановить 30 ТБ информации и провести многочисленные аресты;
- Гана, Нигерия. С помощью трансграничной мошеннической схемы, имитирующей известные бренды фастфуда, были обмануты более 200 жертв, лишившихся ~$400 000. Правоохранители задержали 10 подозреваемых, изъяли более 100 устройств и отключили 30 серверов;
- Бенин. 106 арестов с удалением 43 вредоносных доменов и блокировкой 4318 аккаунтов в соцсетях, связанных с мошенничеством;
- Камерун. Быстрое реагирование на преступную схему с онлайн-продажей автомобилей позволило выследить взломанный сервер и добиться экстренной заморозки банковских счетов в течение нескольких часов.
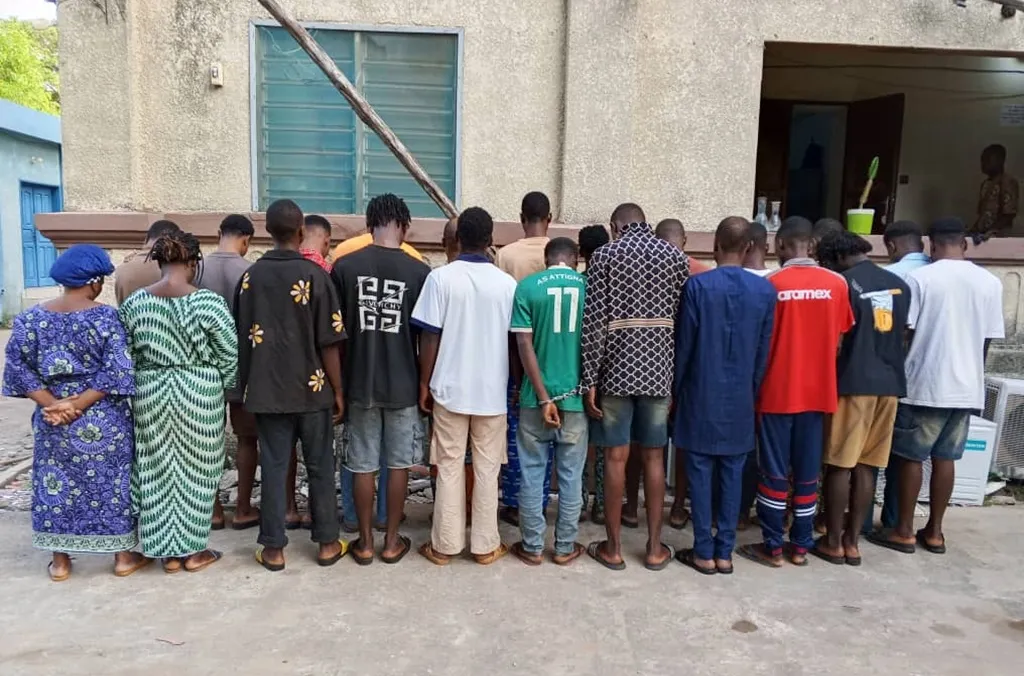
Задержания в Бенине. Источник: Интерпол.
В расследовании также участвовали частные компании: Team Cymru, The Shadowserver Foundation, Trend Micro, TRM Labs и Uppsala Security.
Команды помогли отследить IP-адреса, использовавшиеся в атаках с применением шифровальщиков и случаях шантажа с угрозами опубликовать материалы интимного характера, а также поспособствовали заморозке преступных доходов.
Также на ForkLog:
- Пользователей Trust Wallet взломали на $7 млн.
- CZ предложил способ борьбы с «отравлением» адресов.
- ИИ применили для подделки документов на произведения искусства.
- Polymarket сообщил о взломе пользовательских аккаунтов.
- СМИ сообщили о росте оборота китайского даркнета в Telegram до $2 млрд.
- «Инъекция промпта» стала главной опасностью для ИИ-браузеров.
- Инвестор лишился почти $50 млн в результате атаки с подменой адреса.
Что почитать на выходных?
Безопасность инвестиционного капитала часто зависит от взвешенных решений, выбор которых принято обосновывать отчетами экспертов. ForkLog внимательно перечитал прогнозы топовых аналитиков на 2025 год и сравнил их с объективной реальностью.