Новые сообщения в профилях


⛵
Ладожский тест‑драйв: приключение на Кошкинском фарватере!


С 29 по 31 мая в живописном загородном яхт-клубе «Кошкинский фарватер» уже в четвёртый раз прошло главное весеннее событие для любителей активного отдыха на воде — «Ладожский тест-драйв».

Ладожский тест‑драйв»- незабываемое событие для всех любителей яхтинга!
🌊
🧭


Это отличная возможность:
испытать ходовые качества разных яхт в реальных условиях Ладоги;
отработать манёвры на сложном участке фарватера;
обменяться опытом с единомышленниками;
насладиться красотой ладожских пейзажей и свежим ветром больших вод.

На мероприятии были представлены различные модели катеров от нескольких производителей: «Триера», Vboats, KFboats, Albakore, Searene Yachts, СПЭВ, Victory, Berkut, River Brothers, «Салют», КАЗ «Север» и многие другие

На территория яхт-клуба : веревочный парк, конный клуб, спортивные и детские площадки, а также была представлена уникальная возможность покататься на досках SUP!

В Ладожском тест-драйве приняли участие катер "Великолепный" и Алексей Баронов и катер "Хемуль" от компании "Невская судоверфь"

Спасибо всем, кто стал частью этого события. До новых встреч на воде!
💙


📍
Место: Кошкинский фарватер, Ладожское озеро
🛥
Формат: тест‑драйвы яхт, практические тренировки, обмен опытом, неформальное общение у костра.


Indite написал в профиле ВЕЛИКОЛЕПНЫЙ.
При бронировании прогулки через сервис Indite https://indite.dev/dbtech-ecommerce/1/,
Зарегистрированный пользователь повышается в правах до уровня Indite Premium, что позволяет участвовать в реферальной программе, получая 20% от последующих заказов рефералов.

Labubu-охота на криптопользователей, опасные торренты с фильмами и другие события кибербезопасности

TechnoLab

visibility
22 Дек 2019
indite.ru
cryptocurrency security 1


Мы собрали наиболее важные новости из мира кибербезопасности за неделю.

  • «Отравление» криптоадреса на $1,6 млн.
  • Поклонники Labubu лишились цифровых активов.
  • Торренты с фильмами крадут криптовалюту.
  • Хакеры открыли шлюзы норвежской плотины.

«Отравление» криптоадреса на $1,6 млн​


Согласно публикации команды по борьбе с мошенничеством ScamSniffer, 15 августа один из пользователей потерял 140 ETH (~$636 500 на момент написания), скопировав неправильный адрес из своей «зараженной» истории криптопереводов.

🚨💔 1 hour ago, a victim lost 140 ETH ($636,559) after copying the wrong address from contaminated transfer history. pic.twitter.com/iFuzpjup98

— Scam Sniffer | Web3 Anti-Scam (@realScamSniffer) August 15, 2025

«Отравление» криптоадреса основано на создании практически идентичных адресов. Злоумышленники отправляют небольшие транзакции с кошельков, которые похожи на настоящие, чтобы обманом заставить пользователей скопировать неправильный при будущих переводах.


Согласно Cointelegraph, 10 августа жертва аналогичной атаки потеряла $880 000. Другие сообщения, как пишет СМИ, указывают еще на два случая: первый — потеря $80 000, второй — $62 000. За пять дней мошенникам удалось похитить более $1,6 млн с помощью этого метода.


По сообщениям ScamSniffer, в дополнение к убыткам от «отравления адресов» на этой неделе было потеряно не менее $600 000 из-за подписания вредоносных фишинговых запросов вроде approve (одобрить), increaseAllowance (увеличить лимит) и permit (разрешить).

🚨 11 hrs ago, an Aave user lost $343,389 worth of aEthWETH after signing a malicious "permit" phishing signature.💸 pic.twitter.com/Og097nUtrj

— Scam Sniffer | Web3 Anti-Scam (@realScamSniffer) August 10, 2025

12 августа в результате таких действий пользователь лишился токенов BLOCK и DOLO на сумму $165 000.

Поклонники Labubu лишились криптовалюты​


11 августа аналитики F6 обнаружили схему похищения криптовалюты у жителей РФ, пишет РБК.


С помощью фальшивого маркетплейса популярной игрушки Labubu мошенники предлагали бесплатную криптовалюту с одноименным названием. Для участия в фейковой акции пользователей просили подключить криптокошелек.


После его активации сайт злоумышленников запрашивал доступ к информации о балансе и истории криптотранзакций. В случае наличия активов интерфейс просил дополнительное разрешение для проверки участия в «аирдропе». Затем вредоносное ПО переводило средства жертвы на адреса мошенников.


Для экономии своих ресурсов хакеры отслеживали кошельки: если они были пустые, пользователю отказывали в участии.


Ранее мошенники использовали бренд Labubu для кражи Telegram-аккаунтов. Злоумышленники создавали ботов, где якобы можно было выиграть игрушку или получить ее за отзыв. В результате жертва делилась своим контактом и вводила поступивший код от мессенджера, после чего теряла доступ к учетной записи.

Торренты с фильмами крадут криптовалюту​


Сотрудники «Лаборатории Касперского» зафиксировали волну краж с подменой криптокошельков. Троян Efimer распространяется через взломанные сайты на WordPress, торренты и email. К тому же вредонос коллекционирует учетные данные взломанных ресурсов для дальнейшей рассылки спама.


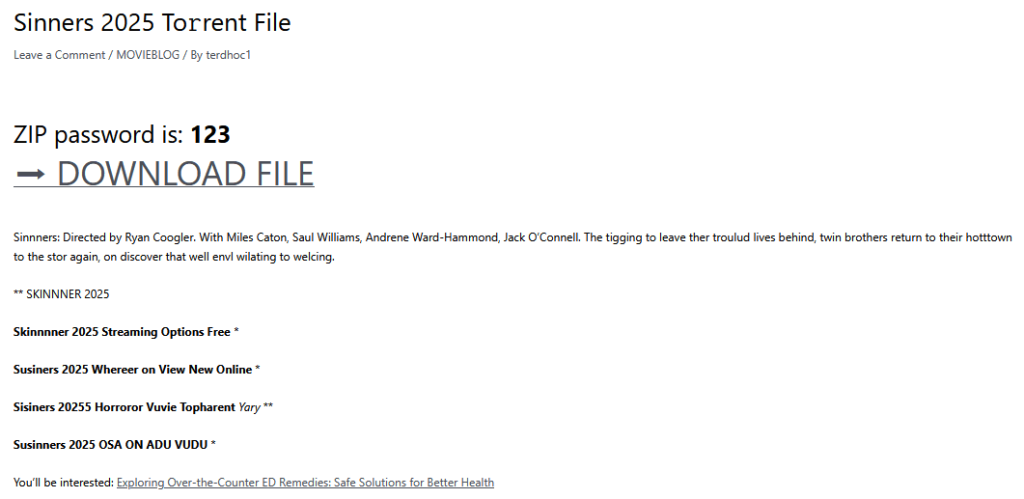
По данным экспертов, для атаки на частных лиц злоумышленники в качестве приманки используют торрент-файлы. Они находят плохо защищенные WordPress-сайты и размещают на них сообщения с предложением скачать недавно вышедший фильм. В ссылке на запароленный архив вредоносный файл замаскирован под проигрыватель xmpeg_player.exe.
efimer

Пример взломанного сайта с предложением скачать зараженный торрент с фильмом. Источник: «Лаборатория Касперского».

В случае корпоративной «охоты» используются фишинговые письма с претензиями касательно нарушения авторских прав. Зараженный файл находится в архиве с деталями. После его запуска компьютер заражается Efimer, а пользователь видит только уведомление об ошибке.


Далее на устройство жертвы проникает троян с функцией подмены криптоадресов в буфере обмена на кошельки злоумышленника. К тому же вредоносное ПО ищет строки, похожие на seed-фразы, и способно выполнять мошеннический код через Tor-сеть для самовосстановления.


По данным «Лаборатории Касперского», с октября 2024 по июль 2025 года с атаками Efimer столкнулись 5015 пользователей решений. В числе самых затронутых стран оказались Индия, Испания, Россия, Италия и Германия.

Хакеры открыли шлюзы норвежской плотины​


Пророссийские хакеры получили контроль над критически важными операционными системами на плотине в Норвегии и открыли выпускные клапаны. Об этом пишет Bleeping Computer


Хакеры взломали цифровую систему, управляющую потоком воды на дамбе в коммуне Бремангер, и установили выпускные клапаны в открытое положение. Операторам потребовалось около четырех часов, чтобы обнаружить и перекрыть воду. К тому времени через систему уже прошло более 7,2 млн литров.

AD_4nXdOCwoPPcZ3lFgq2A8N7rx2Kk_tki9Q5I5s3ZhvdQoDgUkQWEzgTFv3_rhcx7xbWlmEWUdhLsOfpF2wUssODP2i7zqeTxVKvouR23ylfP2_VZwhWv7n50YdzPmWMJbvU67Yw4wWEQ

Последствия атаки хакеров на плотину в коммуне Бремангер, Норвегия. Источник: VG.

Атака произошла в апреле. Однако публично об инциденте стало известно в августе от главы службы безопасности норвежской полиции Беате Гангос. По ее словам, это была не столько попытка нанести ущерб, сколько демонстрация возможностей хакеров.

Уязвимость дилеров позволила удаленно управлять авто​


10 августа исследователь в области кибербезопасности Harness Итон Звеаре в комментарии TechCrunch заявил об уязвимости в онлайн-портале автодилеров одного из производителей. Она позволяла раскрывать частные данные клиентов, сведения об их автомобилях, а также удаленно взламывать транспортное средство.


Звеаре отказался называть производителя, но уточнил, что это широко известный автоконцерн с несколькими популярными брендами. По его словам, обнаружить уязвимость в системе авторизации портала было сложно, но, найдя ее, он смог полностью обойти механизм входа, создав новую учетную запись администратора.


Уязвимый код загружался в браузер пользователя при открытии страницы входа, что позволяло модифицировать его и обойти проверки безопасности авторизации. Получив доступ, он смог попасть в более чем 1000 дилерских центров производителя по всей территории США.


В качестве примера Звеаре взял VIN-номер автомобиля с лобового стекла машины на парковке и использовал его для определения владельца. Он отметил, что инструмент можно было использовать и для поиска по имени и фамилии клиента.


Имея доступ к порталу, возможно также привязать любой автомобиль к мобильному аккаунту, что позволяло управлять некоторыми функциями машины через приложение — например, открывать двери. Эксперт не проверял, можно ли было уехать на автомобиле, но отметил, что уязвимость позволяла взломать его и украсть вещи.


Также на ForkLog:

  • Таджикистан потерял более $3 млн из-за нелегального майнинга.
  • BtcTurk приостановила вывод средств на фоне подозрительных транзакций на $48 млн.
  • Пользователь взломал хакера из КНДР.
  • Ethereum-разработчик стал жертвой вредоносного ИИ-расширения.
  • Эксперт: атака Qubic на Monero не нанесла ущерба сети.
  • Binance присоединилась к программе T3+ по борьбе с криптопреступностью.
  • Хакеры вывели с платформы Odin.fun биткоины на $7 млн.
  • Утечки KYC-данных привели к росту нападений на криптоинвесторов.
  • Хакеров-вымогателей Embargo связали со «сбежавшей» группировкой BlackCat.

Что почитать на выходных?​


ForkLog решил разобраться, кто стоит за брендом Salomon Brothers и чем грозит индустрии желание компании получить доступ к биткоин-адресам, которые она считает заброшенными.
 

интеллектуальный помощник

cat > /var/www/indite_dev_usr/data/www/indite.dev/qwen_proxy.php << 'PROXY_EOF' 'Метод не разрешен']); } function verifyUserById($userId) { if (!$userId || $userId <= 0) return false; try { require_once XF_PATH . '/src/XF.php'; \XF::start(XF_PATH); $app = \XF::app(); $app->setup(); $user = \XF::em()->find('XF:User', (int)$userId); return $user !== null && $user->user_state === 'valid'; } catch (\Throwable $e) { return false; } } function checkAuthViaCookie() { try { require_once XF_PATH . '/src/XF.php'; \XF::start(XF_PATH); $app = \XF::app(); $app->setup(); $visitor = \XF::visitor(); $userId = $visitor->user_id ? (int)$visitor->user_id : 0; return ['is_logged_in' => $userId > 0, 'user_id' => $userId, 'username' => $visitor->username ?: '', 'method' => 'cookie']; } catch (\Throwable $e) { return ['is_logged_in' => false, 'user_id' => 0, 'username' => '', 'method' => 'cookie_failed']; } } $rawInput = file_get_contents('php://input'); $input = json_decode($rawInput, true); if (json_last_error() !== JSON_ERROR_NONE) { http_response_code(400); sendJson(['error' => 'Некорректный JSON']); } $userMessage = trim($input['message'] ?? ''); $imageData = $input['image_data'] ?? null; $imageMime = $input['image_mime'] ?? 'image/jpeg'; $mode = $input['mode'] ?? 'text'; $history = $input['history'] ?? []; $domUserId = $input['user_id'] ?? null; $seed = isset($input['seed']) ? (int)$input['seed'] : null; $auth = checkAuthViaCookie(); if (!$auth['is_logged_in'] && $domUserId && $domUserId > 0 && verifyUserById($domUserId)) { $auth['is_logged_in'] = true; $auth['user_id'] = (int)$domUserId; $auth['method'] = 'dom'; } $generateKeywords = ['нарисуй','нарисовать','сгенерируй','сгенерировать','создай изображен','создать изображен','изобрази','покажи картинк','создай картинку','make an image','generate image','draw','paint','create an image','иллюстрац','рису','нарис','сгенери','созда']; $videoKeywords = ['создай видео','сгенерируй видео','анимируй','анимация','видео','video','animation','animate','сделай видео','покажи видео','оживи','оживить','анимируй картинку','оживи картинку','оживи фото']; $msgLower = mb_strtolower($userMessage); $looksLikeVideo = false; $looksLikeImage = false; foreach ($videoKeywords as $kw) { if (mb_strpos($msgLower, $kw) !== false) { $looksLikeVideo = true; break; } } if (!$looksLikeVideo) { foreach ($generateKeywords as $kw) { if (mb_strpos($msgLower, $kw) !== false) { $looksLikeImage = true; break; } } } // Приоритет: видео > генерация картинки > анализ фото > текст if ($looksLikeVideo) { $mode = 'video'; } elseif ($looksLikeImage) { $mode = 'generate'; } elseif ($mode === 'text' && $imageData) { $mode = 'vision'; } if (!$auth['is_logged_in'] && in_array($mode, ['vision', 'generate', 'video'])) { http_response_code(403); sendJson(['error' => 'auth_required', 'message' => 'Для использования этой функции необходимо зарегистрироваться на Indite.']); } if (empty($userMessage) && $mode !== 'generate' && $mode !== 'video') { http_response_code(400); sendJson(['error' => 'Сообщение пустое']); } if (mb_strlen($userMessage) > 4000) { http_response_code(400); sendJson(['error' => 'Сообщение слишком длинное']); } $negEnc = urlencode(POLLINATIONS_NEG); // === ВИДЕО: мгновенно отдаём 3 URL (БЕЗ проверок!) === if ($mode === 'video') { $enc = urlencode($userMessage); $base = $seed !== null ? $seed : rand(1, 999999); $urls = []; for ($i = 0; $i < 3; $i++) { $urls[] = 'https://image.pollinations.ai/prompt/' . $enc . '?width=1024&height=1024&seed=' . ($base + $i * 777) . '&nologo=true&model=' . POLLINATIONS_MODEL . '&enhance=true&negative_prompt=' . $negEnc . '&referrer=indite.dev'; } sendJson([ 'choices' => [['message' => ['content' => '🎬 Создаю видео: "' . $userMessage . '"']]], '_video_urls' => $urls, '_video_mode' => 'kenburns', '_auth' => $auth, '_mode' => 'video', '_auto_detected' => true, '_source' => 'pollinations' ]); } // === ГЕНЕРАЦИЯ КАРТИНКИ: мгновенно, с enhance === if ($mode === 'generate') { $enc = urlencode($userMessage); $s = $seed !== null ? $seed : rand(1, 999999); $url = 'https://image.pollinations.ai/prompt/' . $enc . '?width=1024&height=1024&seed=' . $s . '&nologo=true&model=' . POLLINATIONS_MODEL . '&enhance=true&negative_prompt=' . $negEnc . '&referrer=indite.dev'; sendJson([ 'choices' => [['message' => ['content' => '🎨 Изображение: "' . $userMessage . '"']]], '_image_url' => $url, '_seed' => $s, '_auth' => $auth, '_mode' => 'generate', '_auto_detected' => true, '_source' => 'pollinations' ]); } // === TEXT / VISION === function callOpenRouter($requestData) { $ch = curl_init(); curl_setopt_array($ch, [ CURLOPT_RETURNTRANSFER => true, CURLOPT_POST => true, CURLOPT_URL => OPENROUTER_API_URL, CURLOPT_TIMEOUT => 90, CURLOPT_CONNECTTIMEOUT => 15, CURLOPT_HTTPHEADER => ['Content-Type: application/json', 'Authorization: Bearer ' . OPENROUTER_API_KEY, 'HTTP-Referer: ' . SITE_DOMAIN, 'X-Title: ' . SITE_NAME] ]); curl_setopt($ch, CURLOPT_POSTFIELDS, json_encode($requestData, JSON_UNESCAPED_UNICODE)); $response = curl_exec($ch); $httpCode = curl_getinfo($ch, CURLINFO_HTTP_CODE); curl_close($ch); return ['response' => $response, 'httpCode' => $httpCode]; } $messages = []; if ($mode === 'vision' && $imageData) { $content = []; foreach ($history as $msg) { if (($msg['role'] ?? '') === 'user' && !empty($msg['content'])) $content[] = ['type' => 'text', 'text' => 'Previous: ' . $msg['content']]; } $content[] = ['type' => 'text', 'text' => $userMessage ?: 'Опиши это изображение подробно на русском языке.']; $content[] = ['type' => 'image_url', 'image_url' => ['url' => 'data:' . $imageMime . ';base64,' . $imageData]]; $messages[] = ['role' => 'user', 'content' => $content]; $requestData = ['model' => VISION_MODEL, 'messages' => $messages, 'max_tokens' => 1024]; } else { $systemPrompt = 'Ты — дружелюбный и компетентный интеллектуальный помощник на медиахостинге Indite. Отвечай на русском языке, кратко и по делу. Не выдумывай факты.'; $messages[] = ['role' => 'system', 'content' => $systemPrompt]; $recentHistory = array_slice($history, -10); foreach ($recentHistory as $msg) { $role = $msg['role'] ?? 'user'; $content = $msg['content'] ?? ''; if (in_array($role, ['user', 'assistant']) && !empty($content)) $messages[] = ['role' => $role, 'content' => $content]; } $messages[] = ['role' => 'user', 'content' => $userMessage]; $requestData = ['model' => TEXT_MODEL, 'messages' => $messages, 'temperature' => 0.7, 'max_tokens' => 1024]; } $result = callOpenRouter($requestData); if ($result['httpCode'] !== 200) { $requestData['model'] = ($mode === 'vision') ? VISION_FALLBACK : TEXT_FALLBACK; $result = callOpenRouter($requestData); } if ($result['httpCode'] !== 200) { http_response_code($result['httpCode'] ?: 502); sendJson(['choices' => [['message' => ['content' => '⚠️ Не удалось получить ответ от AI-сервиса. Попробуйте ещё раз.']]], '_auth' => $auth, '_mode' => $mode]); } $parsed = json_decode($result['response'], true); if (!is_array($parsed) || !isset($parsed['choices'])) { sendJson(['choices' => [['message' => ['content' => '⚠️ Сервис вернул некорректный ответ.']]], '_auth' => $auth, '_mode' => $mode]); } $parsed['_auth'] = $auth; $parsed['_mode'] = $mode; $parsed['_auto_detected'] = $looksLikeImage || $looksLikeVideo; $parsed['_model_used'] = $requestData['model']; sendJson($parsed); ?> PROXY_EOF chown indite_dev_usr:indite_dev_usr /var/www/indite_dev_usr/data/www/indite.dev/qwen_proxy.php chmod 644 /var/www/indite_dev_usr/data/www/indite.dev/qwen_proxy.php php -l /var/www/indite_dev_usr/data/www/indite.dev/qwen_proxy.php echo "✅ Прокси v12 — точная генерация + мгновенное видео"