

Злоумышленники продвигают скомпрометированную версию TradingView Premium с вредоносным ПО, способным красть персональные данные и криптоактивы пользователей. Об этом сообщили специалисты Malwarebytes.
«Мы слышали о жертвах, чьи криптокошельки были опустошены, после чего преступники отправляли от их имени фишинговые ссылки», — отметил старший исследователь безопасности фирмы Джером Сегура.
По его словам, скомпрометированные установочные файлы распространяют через криптовалютные разделы на Reddit под видом «бесплатной» взломанной версии официального приложения TradingView для работы с финансовыми графиками.
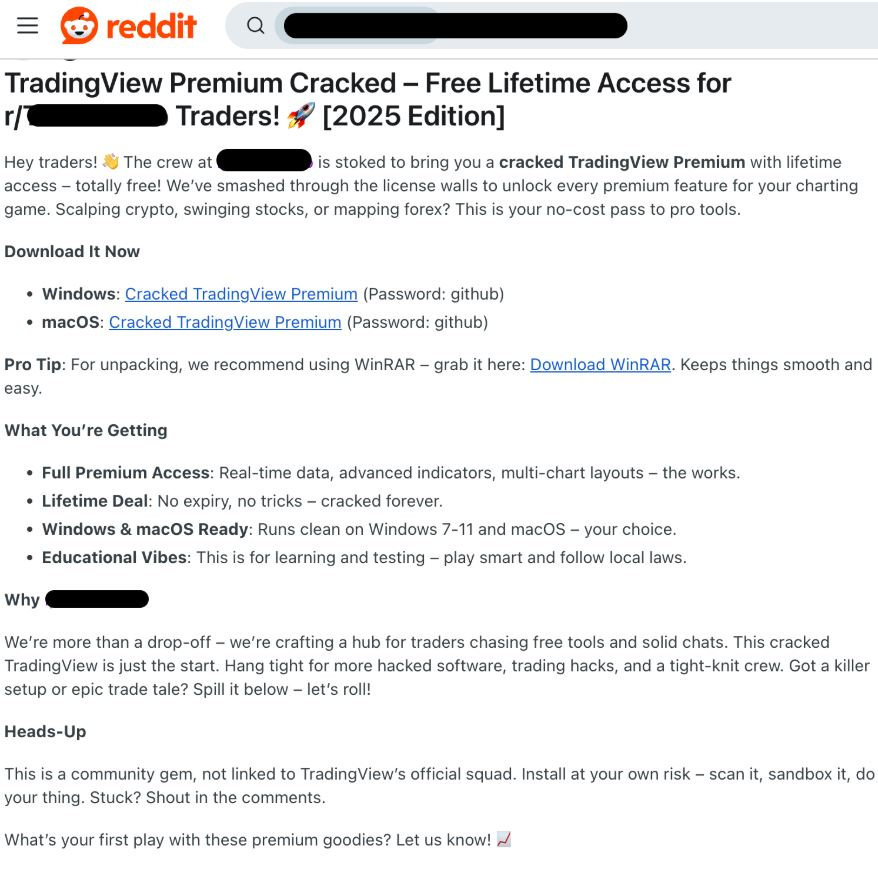
Скриншот сообщения на Reddit со ссылками на вредоносное ПО. Данные: Malwarebytes.
В своем треде на Reddit злоумышленники указали, что ПО совместимо с Mac и Windows и включает «все премиум-функции». Некоторым желающим скачать они предоставляли «техническую поддержку».
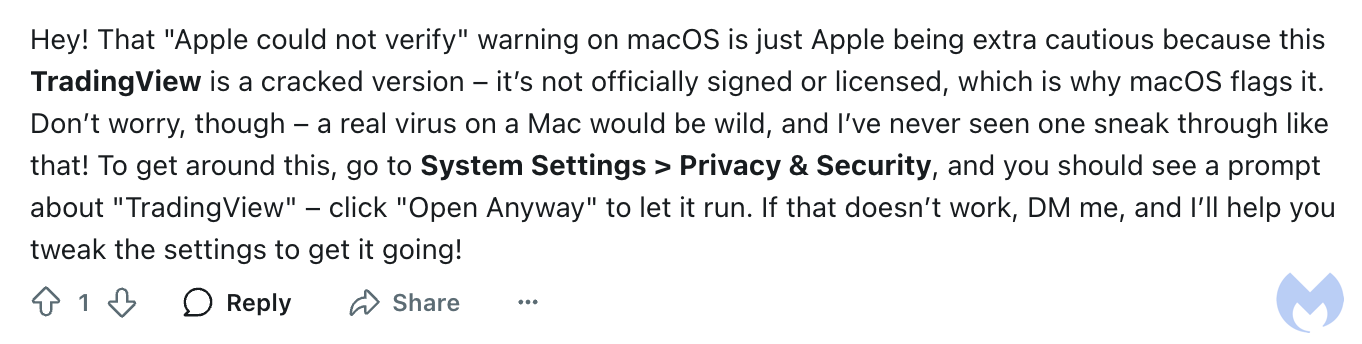
Данные: Malwarebytes.
В одном из случаев предполагаемый хакер порекомендовал пользователю игнорировать предупреждения MacOS как «излишнюю внимательность Apple» и реакцию на взломанную версию приложения без соответствующих цифровых подписей.
«Не беспокойтесь, настоящий вирус на Mac — дикость, я никогда не видел, чтобы им удавалось вот так проскользнуть», — заверили трейдера на Reddit.
По наблюдениям Malwarebytes, предложенные злоумышленниками файлы содержали вирусы Lumma Stealer и Atomic Stealer. Первый — инфостилер, предназначенный для атак на криптокошельки и данные двухфакторной аутентификации браузерных приложений. Второй — известный с 2023 года похититель сохраненных в ОС паролей.
Установочные пакеты размещались на сервере клининговой компании в Дубае, а сервер управления «зарегистрирован кем-то из РФ».
Специалисты отметили, что с подобными «бесплатными» версиями лицензионных программ нередко распространяются вредоносные файлы, и порекомендовали осторожно относиться к подобным предложениям.
Напомним, в марте исследователи Microsoft Incident Response обнаружили новый троян удаленного доступа StilachiRAT, ориентированный на кражу криптовалют и учетных данных пользователей.