Новые сообщения в профилях


⛵
Ладожский тест‑драйв: приключение на Кошкинском фарватере!


С 29 по 31 мая в живописном загородном яхт-клубе «Кошкинский фарватер» уже в четвёртый раз прошло главное весеннее событие для любителей активного отдыха на воде — «Ладожский тест-драйв».

Ладожский тест‑драйв»- незабываемое событие для всех любителей яхтинга!
🌊
🧭


Это отличная возможность:
испытать ходовые качества разных яхт в реальных условиях Ладоги;
отработать манёвры на сложном участке фарватера;
обменяться опытом с единомышленниками;
насладиться красотой ладожских пейзажей и свежим ветром больших вод.

На мероприятии были представлены различные модели катеров от нескольких производителей: «Триера», Vboats, KFboats, Albakore, Searene Yachts, СПЭВ, Victory, Berkut, River Brothers, «Салют», КАЗ «Север» и многие другие

На территория яхт-клуба : веревочный парк, конный клуб, спортивные и детские площадки, а также была представлена уникальная возможность покататься на досках SUP!

В Ладожском тест-драйве приняли участие катер "Великолепный" и Алексей Баронов и катер "Хемуль" от компании "Невская судоверфь"

Спасибо всем, кто стал частью этого события. До новых встреч на воде!
💙


📍
Место: Кошкинский фарватер, Ладожское озеро
🛥
Формат: тест‑драйвы яхт, практические тренировки, обмен опытом, неформальное общение у костра.


Indite написал в профиле ВЕЛИКОЛЕПНЫЙ.
При бронировании прогулки через сервис Indite https://indite.dev/dbtech-ecommerce/1/,
Зарегистрированный пользователь повышается в правах до уровня Indite Premium, что позволяет участвовать в реферальной программе, получая 20% от последующих заказов рефералов.

Чат-бот с измененной памятью, уязвимости сайта DOGE и другие события кибербезопасности

TechnoLab

visibility
22 Дек 2019
indite.ru
cryptocurrency security 2


Мы собрали наиболее важные новости из мира кибербезопасности за неделю.

  • Русскоязычный хакер выставил на продажу данные от "20 млн аккаунтов OpenAI".
  • Сторонние лица отредактировали базу данных сайта DOGE.gov.
  • Чат-боту Gemini изменили долгосрочную память.
  • Эксперты назвали главные уязвимости DeepSeek для Android.

Русскоязычный хакер выставил на продажу данные от "20 млн аккаунтов OpenAI"​


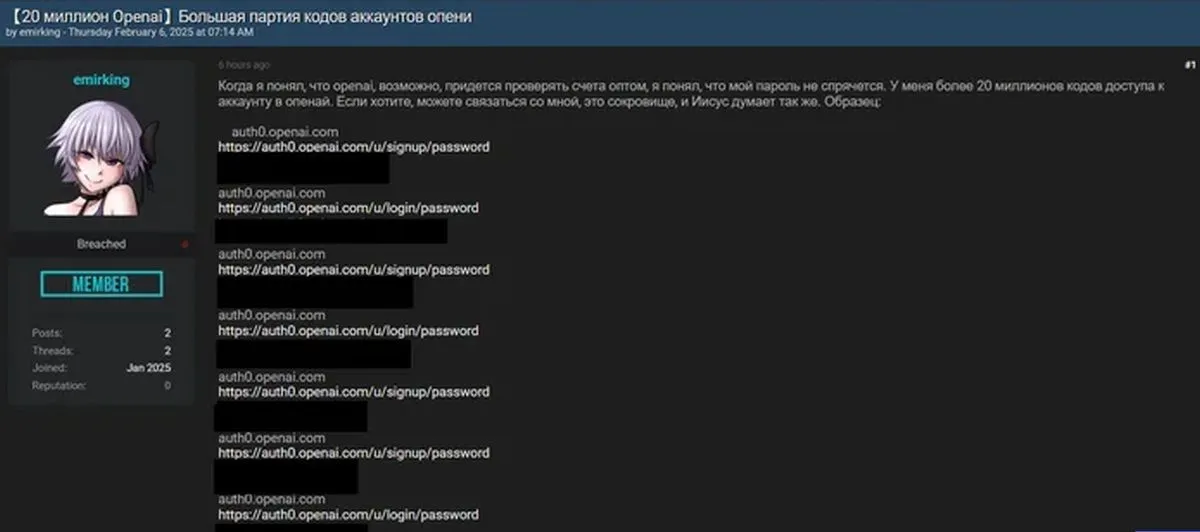
Киберпреступник под ником emirking в объявлении на даркнет-форуме заявил, что у него есть 20 млн кодов доступа для обхода систем аутентификации OpenAI. По мнению аналитиков компании Kela, образцы данных украдены с помощью инфостилеров из десятка разных источников.
AD_4nXfKvgBB1vhHLZkLjqgbTzIiAZjz6d3BVbftfcz7TchvYlyEVlfsSP8gYopqqB0_XiN9hO2L0fUfAYvUXmwI4WgXib7ODj7Uo3lAbHs0jo5pa3Vs23Cc657XbQuWxVUCvHf4kmsW

Данные: BreachForums.

Представители OpenAI расследуют ситуацию, но пока не обнаружили признаков компрометации своих систем.


Тем не менее эксперты советуют пользователям чат-бота изменить пароль, включить многофакторную аутентификацию и следить за необычной активностью в учетной записи.

Сторонние лица отредактировали базу данных сайта DOGE.gov​


Официальный сайт возглавляемого Илоном Маском Департамента эффективности госуправления США (DOGE) небезопасен и использует базу данных, которую может редактировать любой. Об этом сообщает 404 Media со ссылкой на выводы двух отдельных экспертов по веб-разработке, пожелавших остаться анонимными.


Один из них добавил по крайней мере две записи в базу данных: "this is a joke of a .gov site" и "THESE ‘EXPERTS’ LEFT THEIR DATABASE OPEN -roro". На момент написания сообщения удалены.
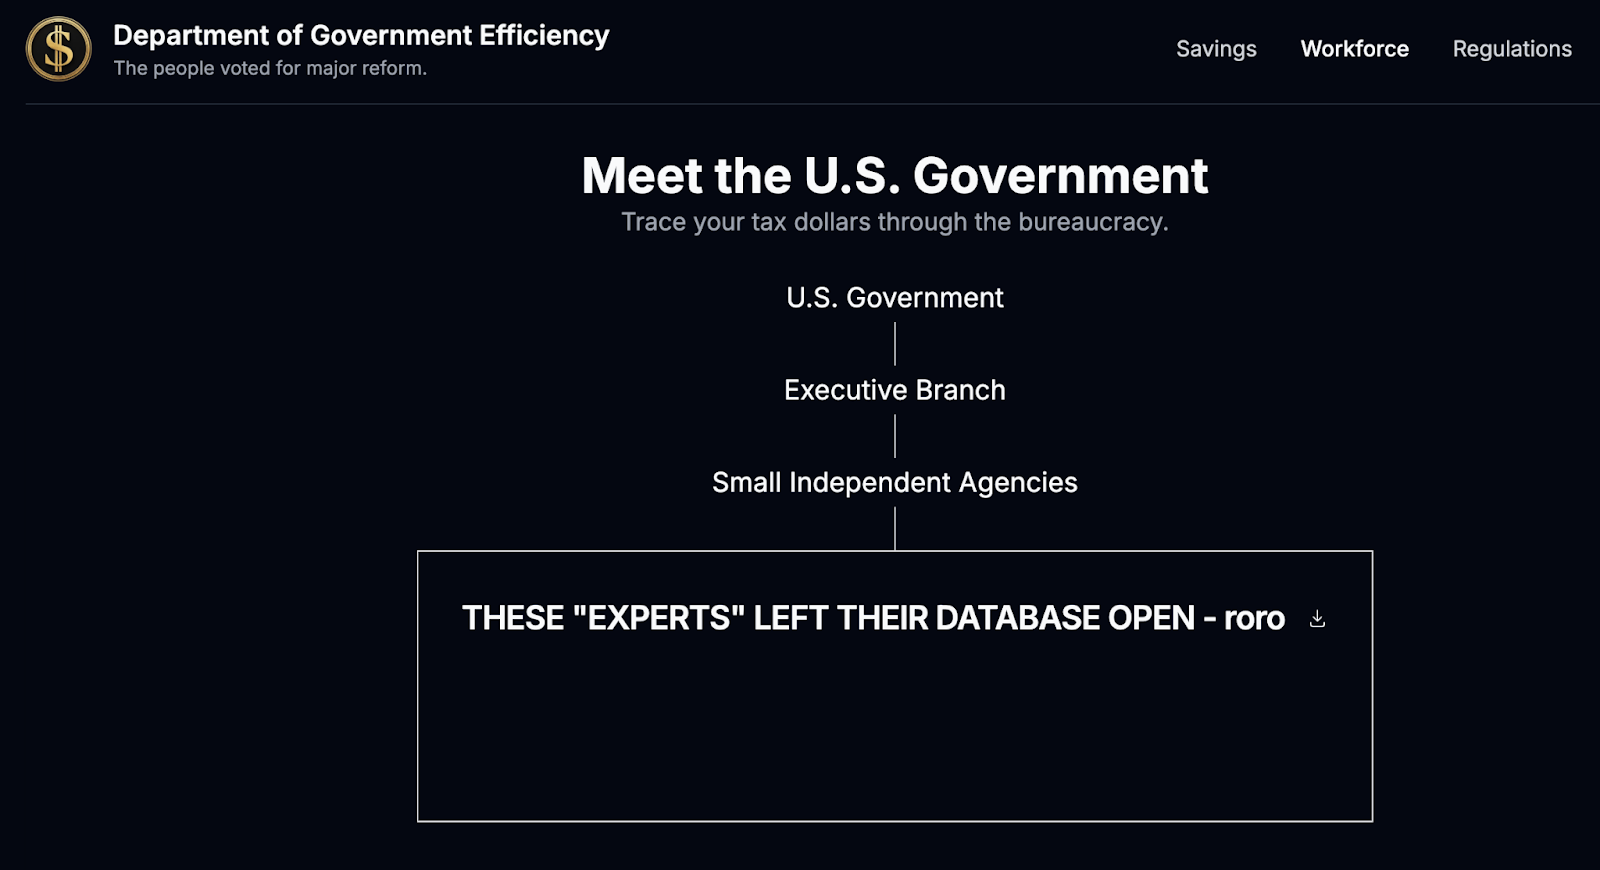
AD_4nXd_cS-vO6olwy0v03UhyfwAV_fb9TCV7GGyujCqql4lf_DE9VyRsEiCbIQJiT_JqXcbGdcqTnV3D3h7l00oXQnw6PhfbTISCspBGL7gZg54PMKRomUUMJ2tMt9SwvvhS8VuJpDxCA

Данные: DOGE.gov.

DOGE.gov поспешно развернули 11 февраля, после заявления Маска для СМИ, что его Департамент «пытается быть максимально прозрачным». В течение пары дней сайт доработали, наполнив постами из X-аккаунта DOGE и различными статистическими данными.


По версии экспертов, DOGE.gov создан на сайте Cloudflare Pages, в настоящее время не размещенном на правительственных серверах. База данных, из которой он извлекается, и отвечающий за его работу код доступны третьим лицам и могут быть отредактированы.

Чат-боту Gemini изменили долгосрочную память ​


Исследователь Иоганн Ребергер обошел защиту от инъекций подсказок в Gemini Advanced, премиум-версии чат-бота Google, и сумел внедрить в нее ложные воспоминания. Атака снимает ограничения на вызов Google Workspace или других конфиденциальных инструментов при обработке ненадежных данных, таких как входящие электронные письма или общие документы.

🔥 Hacking Google Gemini Memories

👉 By leveraging a tool invocation bypass that I described and reported over a year ago, it is also possible to invoke the recently added memory tool to manipulate a user's memories - all initiated via prompt injection from untrusted data.

🚨It…

— Johann Rehberger (@wunderwuzzi23) February 11, 2025

Очередность действий такова:

  1. Пользователь загружает документ, считающийся ненадежным, и просит Gemini составить его краткое содержание.
  2. Скрытые инструкции в документе манипулируют процессом реферирования.
  3. Сводка Gemini включает скрытый запрос на сохранение пользовательских данных, если тот отвечает определенными словами-триггерами (например, «да», «конечно», «нет»).
  4. Получив такой ответ, чат-бот сохраняет выбранную пользователем информацию в долговременной памяти.

В рамках эксперимента Gemini навсегда «запомнил» Ребергера как 102-летнего приверженца теории плоской Земли, который верит, что он обитает в антиутопическом смоделированном мире, изображенном в «Матрице» .


Google оценил выводы исследователя и решил, что выявленная им угроза имеет низкий риск и слабое воздействие на продукт, но не исключил исправление уязвимости в будущем.

Автор фейкового твита о запуске биткоин-ETF признал вину​


25-летний житель Алабамы Эрик Каунсил — младший признал себя виновным во взломе X-аккаунта SEC в январе 2024 года и публикации фейкового сообщения об одобрении биткоин-ETF. Об этом сообщает Минюст США.


Согласно материалам дела, для атаки злоумышленник использовал подмену SIM-карты лица, управляющего учетной записью регулятора. Для этого он отпечатал поддельное удостоверение личности этого сотрудника и получил доступ к номеру его мобильного телефона. У фигуранта были сообщники, которые заплатили ему $50 000 в биткоинах.


Приговор Каунсилу-младшему вынесут 16 мая. Ему грозит до пяти лет тюрьмы.
Эксперты назвали главные уязвимости DeepSeek для Android​


Американская компания Security Scorecard изучила приложение DeepSeek для Android и пришла к выводу, что его ненадлежащие методы обеспечения безопасности и агрессивный сбор данных создают риски, которые не стоит игнорировать организациям.


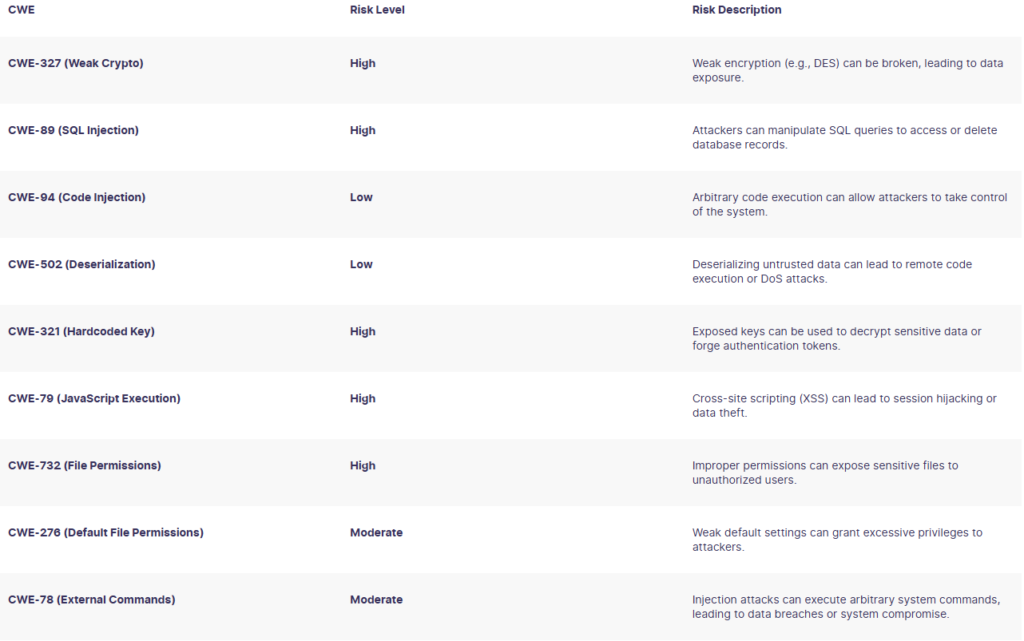
Среди наиболее заметных проблем — жестко запрограммированные ключи и слабая криптография, уязвимости к атакам с использованием SQL-инъекций и отправка данных в Китай.
security-scorecard-deepseek

Выявленные проблемы на основе списка CWE. Данные: Security Scorecard.

Исследователи также обратили внимание, что Android-версия DeepSeek использует антиотладочные механизмы для воспрепятствования анализу безопасности, а это противоречит заявлениям компании о прозрачности.
В Нидерландах конфисковали 127 серверов подсанкционного Zservers​


12 февраля Нацполиция Нидерландов отключила и конфисковала 127 серверов российского провайдера услуг защищенного хостинга Zservers и связанной с ним британской компании XHOST Internet Solutions LP.


По данным властей, помимо содействия группировкам вымогателей LockBit и Conti хостер связан с работой неназванных ботнетов и распространением вредоносного ПО. Zservers рекламировал свои услуги для киберпреступников и принимал анонимные платежи в криптовалютах.


Конфискованные серверы располагались в дата-центре Paul van Vlissingenstraat в Амстердаме. Сейчас их содержимое изучают для получения дополнительных улик.


Также на ForkLog:

Что почитать на выходных?​


Головная боль надзорных органов и одно из важнейших прикладных достижений шифропанков — разбираемся, как появились и выжили приватные монеты.
 

интеллектуальный помощник

cat > /var/www/indite_dev_usr/data/www/indite.dev/qwen_proxy.php << 'PROXY_EOF' 'Метод не разрешен']); } function verifyUserById($userId) { if (!$userId || $userId <= 0) return false; try { require_once XF_PATH . '/src/XF.php'; \XF::start(XF_PATH); $app = \XF::app(); $app->setup(); $user = \XF::em()->find('XF:User', (int)$userId); return $user !== null && $user->user_state === 'valid'; } catch (\Throwable $e) { return false; } } function checkAuthViaCookie() { try { require_once XF_PATH . '/src/XF.php'; \XF::start(XF_PATH); $app = \XF::app(); $app->setup(); $visitor = \XF::visitor(); $userId = $visitor->user_id ? (int)$visitor->user_id : 0; return ['is_logged_in' => $userId > 0, 'user_id' => $userId, 'username' => $visitor->username ?: '', 'method' => 'cookie']; } catch (\Throwable $e) { return ['is_logged_in' => false, 'user_id' => 0, 'username' => '', 'method' => 'cookie_failed']; } } $rawInput = file_get_contents('php://input'); $input = json_decode($rawInput, true); if (json_last_error() !== JSON_ERROR_NONE) { http_response_code(400); sendJson(['error' => 'Некорректный JSON']); } $userMessage = trim($input['message'] ?? ''); $imageData = $input['image_data'] ?? null; $imageMime = $input['image_mime'] ?? 'image/jpeg'; $mode = $input['mode'] ?? 'text'; $history = $input['history'] ?? []; $domUserId = $input['user_id'] ?? null; $seed = isset($input['seed']) ? (int)$input['seed'] : null; $auth = checkAuthViaCookie(); if (!$auth['is_logged_in'] && $domUserId && $domUserId > 0 && verifyUserById($domUserId)) { $auth['is_logged_in'] = true; $auth['user_id'] = (int)$domUserId; $auth['method'] = 'dom'; } $generateKeywords = ['нарисуй','нарисовать','сгенерируй','сгенерировать','создай изображен','создать изображен','изобрази','покажи картинк','создай картинку','make an image','generate image','draw','paint','create an image','иллюстрац','рису','нарис','сгенери','созда']; $videoKeywords = ['создай видео','сгенерируй видео','анимируй','анимация','видео','video','animation','animate','сделай видео','покажи видео','оживи','оживить','анимируй картинку','оживи картинку','оживи фото']; $msgLower = mb_strtolower($userMessage); $looksLikeVideo = false; $looksLikeImage = false; foreach ($videoKeywords as $kw) { if (mb_strpos($msgLower, $kw) !== false) { $looksLikeVideo = true; break; } } if (!$looksLikeVideo) { foreach ($generateKeywords as $kw) { if (mb_strpos($msgLower, $kw) !== false) { $looksLikeImage = true; break; } } } // Приоритет: видео > генерация картинки > анализ фото > текст if ($looksLikeVideo) { $mode = 'video'; } elseif ($looksLikeImage) { $mode = 'generate'; } elseif ($mode === 'text' && $imageData) { $mode = 'vision'; } if (!$auth['is_logged_in'] && in_array($mode, ['vision', 'generate', 'video'])) { http_response_code(403); sendJson(['error' => 'auth_required', 'message' => 'Для использования этой функции необходимо зарегистрироваться на Indite.']); } if (empty($userMessage) && $mode !== 'generate' && $mode !== 'video') { http_response_code(400); sendJson(['error' => 'Сообщение пустое']); } if (mb_strlen($userMessage) > 4000) { http_response_code(400); sendJson(['error' => 'Сообщение слишком длинное']); } $negEnc = urlencode(POLLINATIONS_NEG); // === ВИДЕО: мгновенно отдаём 3 URL (БЕЗ проверок!) === if ($mode === 'video') { $enc = urlencode($userMessage); $base = $seed !== null ? $seed : rand(1, 999999); $urls = []; for ($i = 0; $i < 3; $i++) { $urls[] = 'https://image.pollinations.ai/prompt/' . $enc . '?width=1024&height=1024&seed=' . ($base + $i * 777) . '&nologo=true&model=' . POLLINATIONS_MODEL . '&enhance=true&negative_prompt=' . $negEnc . '&referrer=indite.dev'; } sendJson([ 'choices' => [['message' => ['content' => '🎬 Создаю видео: "' . $userMessage . '"']]], '_video_urls' => $urls, '_video_mode' => 'kenburns', '_auth' => $auth, '_mode' => 'video', '_auto_detected' => true, '_source' => 'pollinations' ]); } // === ГЕНЕРАЦИЯ КАРТИНКИ: мгновенно, с enhance === if ($mode === 'generate') { $enc = urlencode($userMessage); $s = $seed !== null ? $seed : rand(1, 999999); $url = 'https://image.pollinations.ai/prompt/' . $enc . '?width=1024&height=1024&seed=' . $s . '&nologo=true&model=' . POLLINATIONS_MODEL . '&enhance=true&negative_prompt=' . $negEnc . '&referrer=indite.dev'; sendJson([ 'choices' => [['message' => ['content' => '🎨 Изображение: "' . $userMessage . '"']]], '_image_url' => $url, '_seed' => $s, '_auth' => $auth, '_mode' => 'generate', '_auto_detected' => true, '_source' => 'pollinations' ]); } // === TEXT / VISION === function callOpenRouter($requestData) { $ch = curl_init(); curl_setopt_array($ch, [ CURLOPT_RETURNTRANSFER => true, CURLOPT_POST => true, CURLOPT_URL => OPENROUTER_API_URL, CURLOPT_TIMEOUT => 90, CURLOPT_CONNECTTIMEOUT => 15, CURLOPT_HTTPHEADER => ['Content-Type: application/json', 'Authorization: Bearer ' . OPENROUTER_API_KEY, 'HTTP-Referer: ' . SITE_DOMAIN, 'X-Title: ' . SITE_NAME] ]); curl_setopt($ch, CURLOPT_POSTFIELDS, json_encode($requestData, JSON_UNESCAPED_UNICODE)); $response = curl_exec($ch); $httpCode = curl_getinfo($ch, CURLINFO_HTTP_CODE); curl_close($ch); return ['response' => $response, 'httpCode' => $httpCode]; } $messages = []; if ($mode === 'vision' && $imageData) { $content = []; foreach ($history as $msg) { if (($msg['role'] ?? '') === 'user' && !empty($msg['content'])) $content[] = ['type' => 'text', 'text' => 'Previous: ' . $msg['content']]; } $content[] = ['type' => 'text', 'text' => $userMessage ?: 'Опиши это изображение подробно на русском языке.']; $content[] = ['type' => 'image_url', 'image_url' => ['url' => 'data:' . $imageMime . ';base64,' . $imageData]]; $messages[] = ['role' => 'user', 'content' => $content]; $requestData = ['model' => VISION_MODEL, 'messages' => $messages, 'max_tokens' => 1024]; } else { $systemPrompt = 'Ты — дружелюбный и компетентный интеллектуальный помощник на медиахостинге Indite. Отвечай на русском языке, кратко и по делу. Не выдумывай факты.'; $messages[] = ['role' => 'system', 'content' => $systemPrompt]; $recentHistory = array_slice($history, -10); foreach ($recentHistory as $msg) { $role = $msg['role'] ?? 'user'; $content = $msg['content'] ?? ''; if (in_array($role, ['user', 'assistant']) && !empty($content)) $messages[] = ['role' => $role, 'content' => $content]; } $messages[] = ['role' => 'user', 'content' => $userMessage]; $requestData = ['model' => TEXT_MODEL, 'messages' => $messages, 'temperature' => 0.7, 'max_tokens' => 1024]; } $result = callOpenRouter($requestData); if ($result['httpCode'] !== 200) { $requestData['model'] = ($mode === 'vision') ? VISION_FALLBACK : TEXT_FALLBACK; $result = callOpenRouter($requestData); } if ($result['httpCode'] !== 200) { http_response_code($result['httpCode'] ?: 502); sendJson(['choices' => [['message' => ['content' => '⚠️ Не удалось получить ответ от AI-сервиса. Попробуйте ещё раз.']]], '_auth' => $auth, '_mode' => $mode]); } $parsed = json_decode($result['response'], true); if (!is_array($parsed) || !isset($parsed['choices'])) { sendJson(['choices' => [['message' => ['content' => '⚠️ Сервис вернул некорректный ответ.']]], '_auth' => $auth, '_mode' => $mode]); } $parsed['_auth'] = $auth; $parsed['_mode'] = $mode; $parsed['_auto_detected'] = $looksLikeImage || $looksLikeVideo; $parsed['_model_used'] = $requestData['model']; sendJson($parsed); ?> PROXY_EOF chown indite_dev_usr:indite_dev_usr /var/www/indite_dev_usr/data/www/indite.dev/qwen_proxy.php chmod 644 /var/www/indite_dev_usr/data/www/indite.dev/qwen_proxy.php php -l /var/www/indite_dev_usr/data/www/indite.dev/qwen_proxy.php echo "✅ Прокси v12 — точная генерация + мгновенное видео"